Einrichtung von Kerberos-SSO
Dieses Dokument dient dazu, die Einrichtung der Erkennung der Kerberos-Authentifizierung durch BlueMind in einer Windows-Infrastruktur zu beschreiben.
Funktionsweise der Kerberos-Authentifizierung
Die Kerberos-Authentifizierung ermöglicht es Benutzern, deren Windows-Konto bereits mit ihrem BlueMind-Konto verknüpft ist (über einen AD-Import), sich automatisch zu authentifizieren, ohne einen Anmeldebildschirm aufrufen zu müssen (SSO).
Dazu muss der Benutzer:
-
Sie müssen sich in einer Windows-Sitzung in der Domäne befinden, in der das Kerberos-SSO aktiviert wurde
Installation in mehreren Domänen
Bei Multi-Domain-Nachrichten kann jede Domäne über eine eigene Kerberos-Konfiguration verfügen.
Wenn Kerberos in mehreren Domänen konfiguriert ist, muss jede Domäne über eine eigene URL verfügen.
Wenn Kerberos nur in einer einzigen Domäne konfiguriert ist, verwenden Sie die globale URL. -
Verwenden Sie einen Browser, in dem SPNEGO für die globale URL von BlueMind aktiviert ist
Die Authentifizierung mit Kerberos muss zwingend mit der Benutzer-ID im Format login@domain.tld erfolgen; die Verwendung einer E-Mail-Adresse ist nicht möglich.
Konfiguration von Kerberos
Im weiteren Verlauf dieser Dokumentation werden folgende Aspekte behandelt:
-
Externe URL von BlueMind (globale URL):
bluemind.domain.tld -
Active-Directory-Server (IP-Adresse oder Name des AD-Servers der Windows-Domäne):
ad.domain.tld -
Active Directory-Domäne (oder „Realm“, entspricht der Windows-Domäne in Großbuchstaben):
DOMAIN.TLD⚠️ Fügen Sie die AD-Domäne zu den Aliasen der BM-Domäne hinzu, falls diese vom Namen der BM-Domäne abweicht.
Die gesamte Kerberos-Konfiguration erfolgt über die globale URL. Verwenden Sie weder für die Erstellung der Keytab-Datei (und der SETSPN-Befehle) noch für die Konfiguration der Client-Rechner die URL der jeweiligen Domäne, selbst wenn Kerberos auf mehreren Domänen konfiguriert ist.
Wenn sich die globale URL ändert (siehe Externe URLs), müssen daher alle Keytabs (und das setspn) neu generiert werden, und alle Clients müssen mit der neuen globalen URL neu konfiguriert werden.
Erstellung der Keytab-Datei
Die Erstellung der Keytab-Datei erfolgt in zwei Schritten.
Öffnen Sie eine Konsole unter cmd.exe und gehen Sie wie folgt vor:
-
Erstellen Sie einen speziellen Benutzer für die Kerberos-Authentifizierung in Active Directory
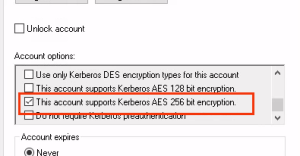
- Aktivieren Sie die Option „Dieses Konto unterstützt die Kerberos-AES-256-Bit-Verschlüsselung“ auf der Registerkarte „Konto“:
- Fügen Sie dem Benutzer die Rolle hinzu, indem Sie den folgenden Befehl ausführen:
wobei der Benutzername =bmkrb; das Passwort =krbpwd
setspn -A HTTP/bluemind.domain.tld bmkrbDer Befehl sollte ein Ergebnis zurückgeben, das den folgenden Zeilen entspricht:
Registering ServicePrincipalNames for CN=bmkrb,CN=Users,DC=domain,DC=tldHTTP/bluemind.domain.tldUpdated object - Aktivieren Sie die Option „Dieses Konto unterstützt die Kerberos-AES-256-Bit-Verschlüsselung“ auf der Registerkarte „Konto“:
-
Erstellen Sie die Keytab-Datei, indem Sie den folgenden Befehl ausführen:
- Windows 2012R2
- Windows 2016 und höher
ktpass /out C:\BlueMind.keytab
/mapuser bmkrb@DOMAIN.TLD

/princ HTTP/bluemind.domain.tld@DOMAIN.TLD

/pass krbpwd
/kvno 0
/# optionaler Parameter, siehe den Hinweis „Key Version Number“ weiter unten
/ptype KRB5_NT_PRINCIPAL
ktpass /out C:\BlueMind.keytab /crypto AES256-SHA1 /mapuser bmkrb@DOMAIN.TLD
/princ HTTP/bluemind.domain.tld@DOMAIN.TLD
/pass krbpwd /kvno 0 /# optionaler Parameter, siehe den Hinweis „Key Version Number“ weiter unten /ptype KRB5_NT_PRINCIPALDas Ergebnis sollte in etwa wie folgt aussehen:
Targeting domain controller: AD.domain.tldUsing legacy password setting methodSuccessfully mapped HTTP/bluemind.domain.tld to bmkrb.Output keytab to C:\bluemind.keytab
Mit dem Parameter „Kvno“ (Key Version Number) können mehrere Schlüssel für einen Benutzer verwaltet werden.
Der in den obigen Beispielen angegebene Wert des Befehls „ktpass“ (/kvno 0) ist ein generischer Wert, der in den meisten Fällen funktioniert. Dieser Wert kann jedoch je nach Benutzer und eventuell bereits vorhandenen oder verwendeten Schlüsseln zu Problemen führen. Nur der AD-Administrator kennt diese Informationen genau.
Es ist möglich, diesen Parameter nicht anzugeben. In diesem Fall wird automatisch ein neuer Schlüssel mit der Version erstellt, die auf die bereits im AD für dieses Konto vorhandene folgt.
Weitere Informationen über den Kvno-Parameter finden Sie in der Microsoft-Dokumentation zum Befehl ktpass: https://learn.microsoft.com/en-us/windows-server/administration/windows-commands/ktpass
Aktivierung in der Verwaltungskonsole
- Gehen Sie in der Administrationskonsole zu Systemverwaltung > Überwachte Domänen > Wählen Sie die Domäne > Registerkarte Sicherheit.
- Wählen Sie den Kerberos -Authentifizierungsmodus aus und füllen Sie das zugehörige Formular aus:
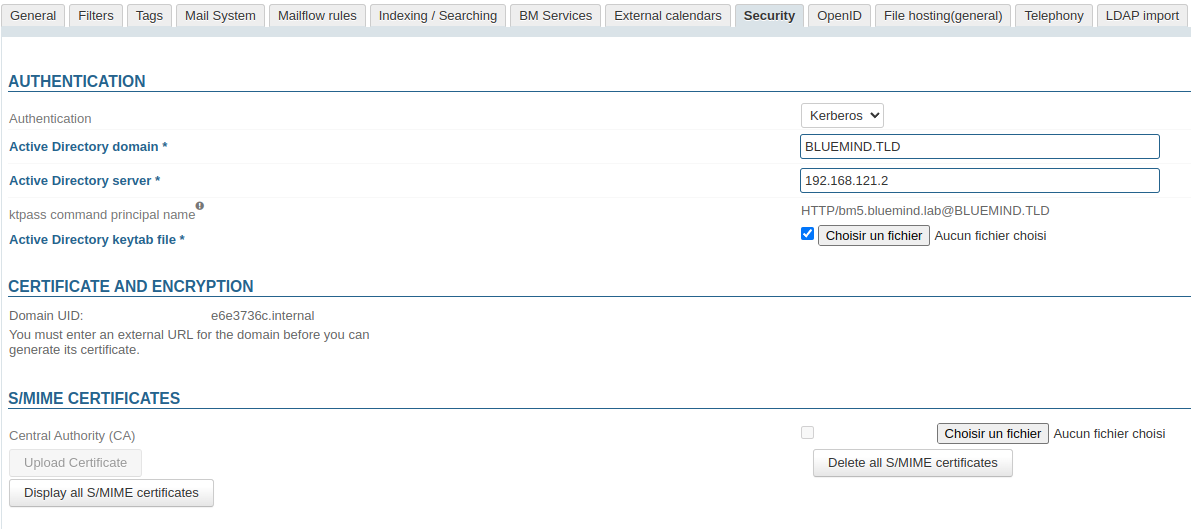
- Active Directory-Domäne
- Active Directory-Server
- Active Directory-Keytab-Datei: Aktivieren Sie das Kontrollkästchen und wählen Sie die zuvor erstellte Datei aus
- Klicken Sie auf "Speichern", um die Änderungen zu speichern.
Konfiguration der vertrauenswürdigen Website
Das verwendete Betriebssystem oder der verwendete Browser stuft die BlueMind-Domäne möglicherweise als nicht vertrauenswürdig ein. In diesem Fall müssen Sie die Zugriffs-URL auf BlueMind als vertrauenswürdige Website hinzufügen.
Windows 10
- Internet-Einstellungen öffnen
- Suchen Sie im Startmenü nach „Internet-Optionen“
- Wechseln Sie zur Registerkarte „Sicherheit“
- Vertrauenswürdige Website hinzufügen
- Wählen Sie die Option „Vertrauenswürdige Websites“ aus
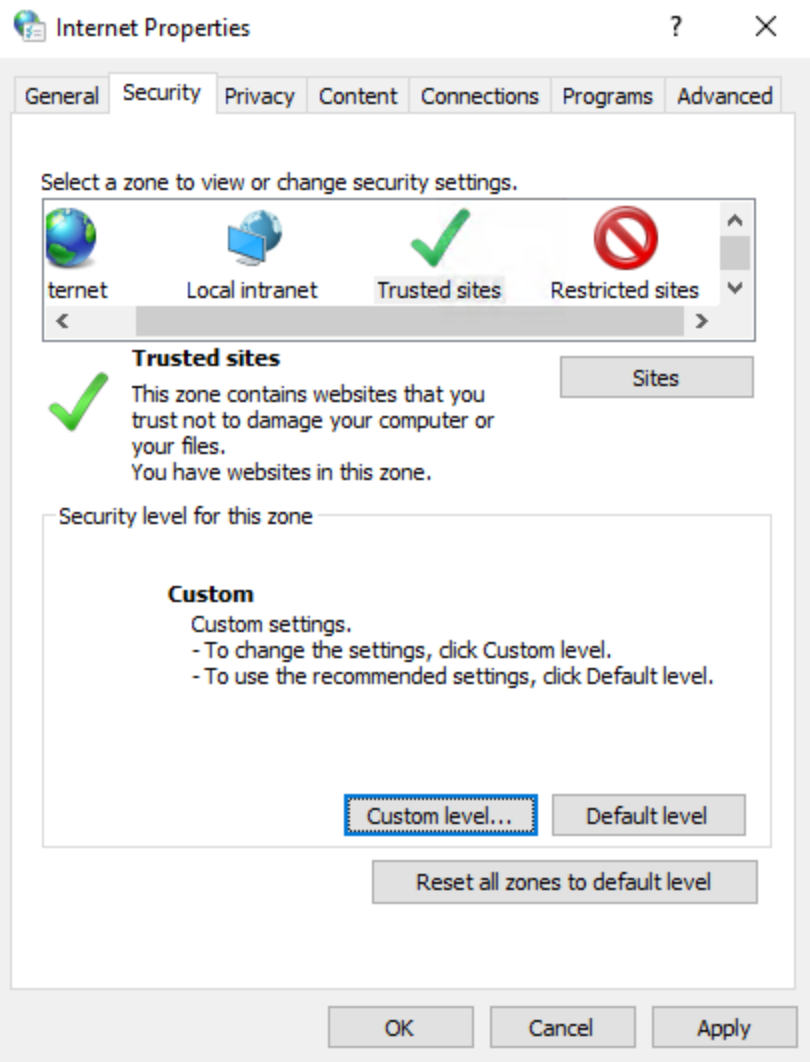
- Klicken Sie auf „Websites“
- Fügen Sie im Popup-Fenster die URL der Website hinzu, in diesem Fall
https://bluemind.domain.tld
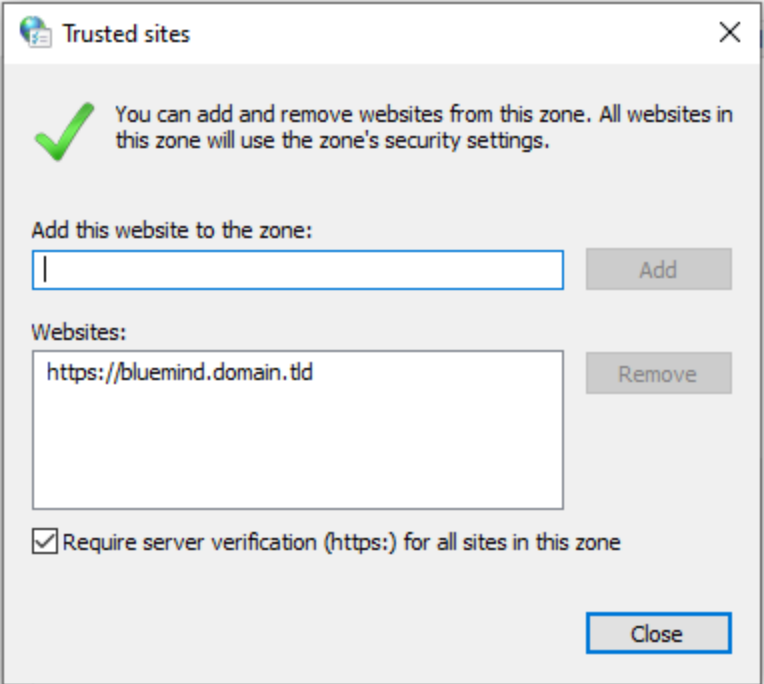
- Klicken Sie auf „Hinzufügen“ und anschließend auf „Schließen“
- Wählen Sie die Option „Vertrauenswürdige Websites“ aus
- Festlegen der Sicherheitsstufe
- Klicken Sie auf der Registerkarte „Sicherheit“ auf „Stufe anpassen...“
- Gehen Sie in der Liste zu „Benutzerauthentifizierung“ und aktivieren Sie das Kontrollkästchen „Automatische Anmeldung mit aktuellem Benutzernamen und Passwort“.
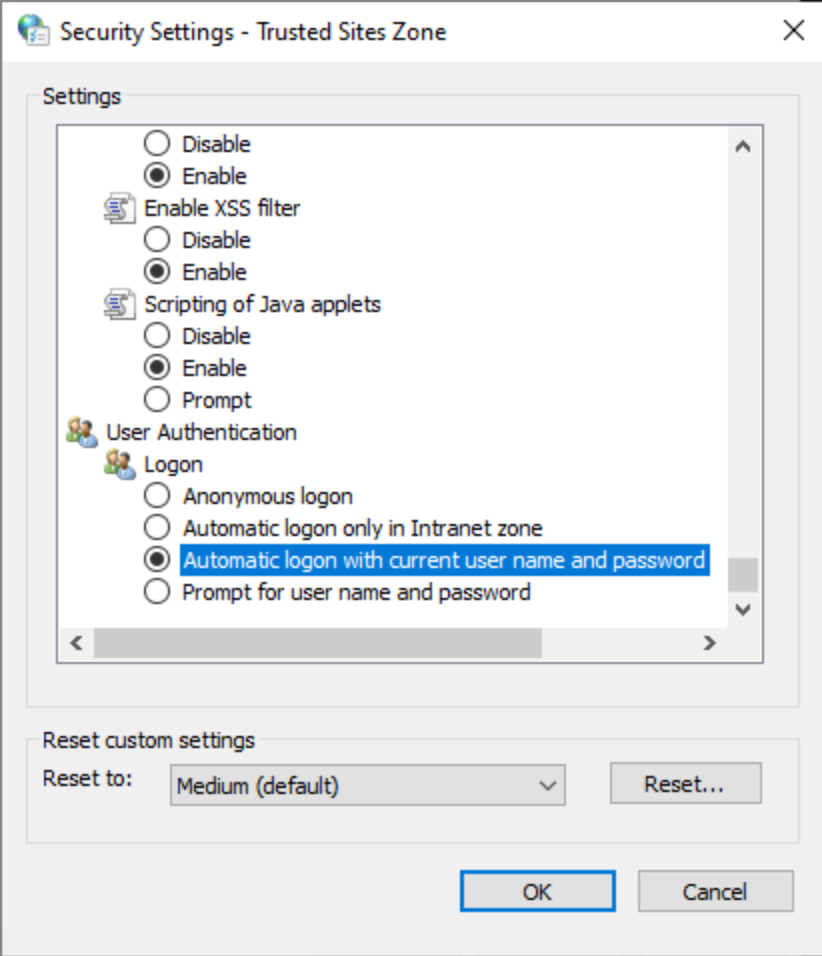
- Klicken Sie auf „OK“
Firefox
Manuelle Konfiguration
Die Konfiguration der vertrauenswürdigen Website erfolgt in den Browsereinstellungen:
-
Geben Sie in die Adressleiste des Browsers Folgendes ein:
about:config -
Bestätigen Sie die Warnmeldung, indem Sie auf „Risiko akzeptieren und fortfahren“ klicken.
-
Geben Sie im Suchfeld Folgendes ein:
trusted -
Doppelklicken Sie auf den Eintrag „
network.negotiate-auth.trusted-uris“ oder klicken Sie auf das Stiftsymbol am Zeilenende, um ihn zu bearbeiten -
Geben Sie die Adresse der BlueMind-Domäne ein (hier
bluemind.domain.tld) und bestätigen Sie die Eingabe.
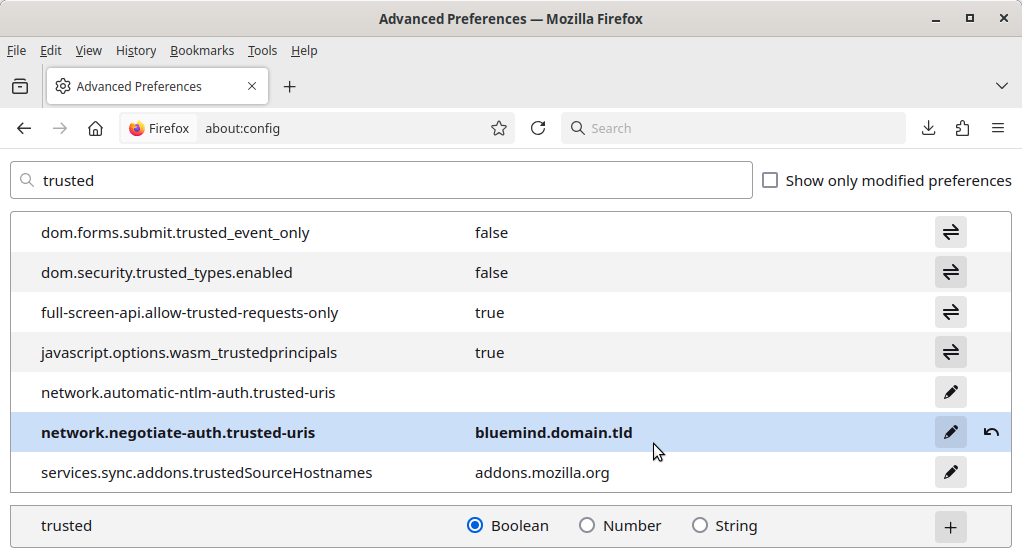
💡 Die Einstellung ist fett gedruckt: Dies bedeutet, dass es sich um eine geänderte Einstellung handelt, die nicht mehr ihren Standardwert aufweist
-
Starten Sie Firefox neu, damit die Änderung wirksam wird.
Konfiguration über GPO
Hier finden Sie ein Beispiel für die Konfiguration der GPO für Firefox:
-
Fügen Sie dem AD-Server die „Windows-Richtlinien“ hinzu
-
Laden Sie die Vorlagen im ADMX-Format hier herunter: https://github.com/mozilla/policy-templates/releases
-
Fügen Sie diese ein in
\Windows\PolicyDefinitionsDie Dateien „
.admx“ befinden sich im Stammverzeichnis, die Dateien „.adml“ in den entsprechenden Sprachordnern
-
-
Einrichten der Kerberos-spezifischen GPO
-
Navigieren Sie zu: Computerkonfiguration > Richtlinien > Administrative Vorlagen > Mozilla > Firefox > Authentifizierung
-
Suchen und öffnen Sie die Einstellung „SPNEGO“
-
Klicken Sie auf „Aktiviert“
-
Klicken Sie im Feld „Optionen“ auf „Anzeigen“ und geben Sie die Adresse der gewünschten Netzwerkressource ein
ℹ️ Wenn mehrere Adressen eingegeben werden müssen, geben Sie bitte eine Adresse pro Zeile ein
-
Klicken Sie auf die Schaltfläche „OK“, um die Fenster mit den übernommenen Änderungen zu schließen
-
Weitere Informationen zur Konfiguration über GPOs finden Sie in den folgenden Dokumentationen :
- https://gpsearch.azurewebsites.net
- https://learn.microsoft.com/en-us/windows-server/identity/ad-ds/manage/group-policy/group-policy-management-console
Sowie die Firefox-Dokumentation:
Microsoft Edge
Manuelle Konfiguration
Microsoft Edge lässt sich auf dem Endgerät manuell konfigurieren:
- Starten Sie „Regedit“ als Administrator
- Navigieren Sie zu „
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Edge“ und erstellen Sie gegebenenfalls die fehlenden Registrierungsschlüssel. - Erstellen Sie einen Wert vom Typ „Zeichenfolgenwert (REG_SZ)“ mit dem Namen „
AuthServerAllowlist“ und dem Wertbluemind.domain.tld - Starten Sie Edge neu, damit die Änderung wirksam wird.
Stellen Sie im Falle einer Fehlfunktion sicher, dass die Richtlinie ordnungsgemäß berücksichtigt wird:
- Edge starten
- Geben Sie
edge://policyin das URL-Feld ein - Vergewissern Sie sich, dass die Richtlinie „
AuthServerAllowlist“ im Abschnitt „Microsoft Edge Policies“ mit dem zuvor eingegebenen Wert angezeigt wird. Ist dies nicht der Fall, klicken Sie auf „Recharger les stratégies“. Sollte sie weiterhin nicht angezeigt werden, überprüfen Sie, ob Sie die Registrierung gemäß der oben beschriebenen Vorgehensweise korrekt geändert haben.
Weitere Informationen zu Edge-Richtlinien finden Sie in der Microsoft-Dokumentation:
Konfiguration über GPO
Hier finden Sie ein Beispiel für die Konfiguration der GPOs für Edge:
-
Fügen Sie dem AD-Server die „Windows-Richtlinien“ hinzu
-
Laden Sie die Vorlagen im ADMX-Format hier herunter: https://www.microsoft.com/fr-fr/edge/business/download?cs=4134690573&form=MA13FJ
-
Fügen Sie diese ein in
\Windows\PolicyDefinitionsDie Dateien „
.admx“ befinden sich im Stammverzeichnis, die Dateien „.adml“ in den entsprechenden Sprachordnern
-
-
Einrichten der Kerberos-spezifischen GPO
-
Gehen Sie zu: Computerkonfiguration > Administrative Vorlagen > Microsoft Edge > HTTP-Authentifizierung
-
Suchen und öffnen Sie die Konfiguration „Liste der zulässigen Authentifizierungsserver konfigurieren“
-
Klicken Sie auf „Aktiviert“
-
Geben Sie im Feld „Optionen“ die Adresse der gewünschten Netzwerkressource ein
ℹ️ Wenn mehrere Adressen eingegeben werden müssen, trennen Sie diese bitte durch Kommas
-
Klicken Sie auf die Schaltfläche „OK“, um die Fenster mit den übernommenen Änderungen zu schließen
-
Weitere Informationen zur Konfiguration über GPOs finden Sie in den folgenden Dokumentationen :
- https://gpsearch.azurewebsites.net
- https://learn.microsoft.com/en-us/windows-server/identity/ad-ds/manage/group-policy/group-policy-management-console
Chrom
Manuelle Konfiguration
Google Chrome wird auf dem Endgerät manuell konfiguriert:
- Starten Sie „Regedit“ als Administrator
- Navigieren Sie zu „
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Google\Chrome“ und erstellen Sie gegebenenfalls die fehlenden Schlüssel. - Erstellen Sie einen Wert vom Typ „Zeichenfolgenwert (REG_SZ)“ mit dem Namen „
AuthServerAllowlist“ und dem Wertbluemind.domain.tld - Starten Sie Chrome neu, damit die Änderung wirksam wird.
Stellen Sie im Falle einer Fehlfunktion sicher, dass die Richtlinie ordnungsgemäß berücksichtigt wird:
- Chrome starten
- Geben Sie
chrome://policyin das URL-Feld ein - Vergewissern Sie sich, dass die Richtlinie „
AuthServerAllowlist“ im Abschnitt „Chrome Policies“ mit dem zuvor eingegebenen Wert angezeigt wird. Ist dies nicht der Fall, klicken Sie auf „Recharger les stratégies“. Sollte sie weiterhin nicht angezeigt werden, überprüfen Sie, ob Sie die Registrierung gemäß der oben beschriebenen Vorgehensweise korrekt geändert haben.
Weitere Informationen zu Chrome-Richtlinien finden Sie in der Google-Dokumentation:
Konfiguration über GPO
Hier finden Sie ein Beispiel für die Konfiguration der GPOs für Chrome:
-
Fügen Sie dem AD-Server die „Windows-Richtlinien“ hinzu
-
Laden Sie die Vorlagen im ADMX-Format hier herunter: https://support.google.com/chrome/a/answer/187202?hl=fr#zippy=%2Cwindows
-
Fügen Sie diese ein in
\Windows\PolicyDefinitionsDie Dateien „
.admx“ befinden sich im Stammverzeichnis, die Dateien „.adml“ in den entsprechenden Sprachordnern
-
-
Einrichten der Kerberos-spezifischen GPO
-
Gehen Sie zu: Computerkonfiguration > Administrative Vorlagen > Google > Google Chrome > HTTP-Authentifizierung
-
Suchen und öffnen Sie die Einstellung „Liste der zugelassenen Authentifizierungsserver“
-
Klicken Sie auf „Aktiviert“
-
Geben Sie im Feld „Optionen“ die Adresse der gewünschten Netzwerkressource ein
ℹ️ Wenn mehrere Adressen eingegeben werden müssen, trennen Sie diese bitte durch Kommas
-
Klicken Sie auf die Schaltfläche „OK“, um die Fenster mit den übernommenen Änderungen zu schließen
-
Weitere Informationen zur Konfiguration über GPOs finden Sie in den folgenden Dokumentationen :
- https://gpsearch.azurewebsites.net
- https://learn.microsoft.com/en-us/windows-server/identity/ad-ds/manage/group-policy/group-policy-management-console