Konfiguration eines OpenID-Clients für BlueMind mit einem Keycloak eines Drittanbieters
Präsentation
OpenID Connect (OIDC) ist eine auf dem OAuth-2.0-Protokoll aufbauende Identitätsschicht, die es einem Benutzer ermöglicht, sich über einen sicheren und standardisierten Prozess bei einem Autorisierungsserver wie Keycloak zu authentifizieren.
Während OIDC den Prozess der Identitätsverwaltung vereinfacht, ist Keycloak eine Authentifizierungslösung.
In Keycloak stellt ein „Client“ eine Anwendung dar, die zur Authentifizierung oder zum Zugriff auf sicher geschützte Ressourcen mit Keycloak interagiert und die Verwaltung von Benutzersitzungen ermöglicht.
Ab Version 5 verfügt BlueMind über OpenID Connect, wodurch sich sichere Authentifizierungsdienste über OpenID-Clients problemlos integrieren lassen. Daher ist die Verwendung in Keycloak unerlässlich, um eine standardisierte, sichere und interoperable Authentifizierungslösung in Unternehmensumgebungen zu implementieren.
Dieser Vorgang muss für jede BlueMind-Domäne durchgeführt werden, die eine Authentifizierung über den externen Keycloak erfordert.
Voraussetzungen
Für die überwachte Domäne muss eine externe URL definiert werden:
Konfigurationsverfahren
In dieser Anleitung verwenden wir die folgenden Namen als Beispiele:
- Die Domain:
domain.tld - Die URL des BlueMind-Servers:
mail.domain.tld
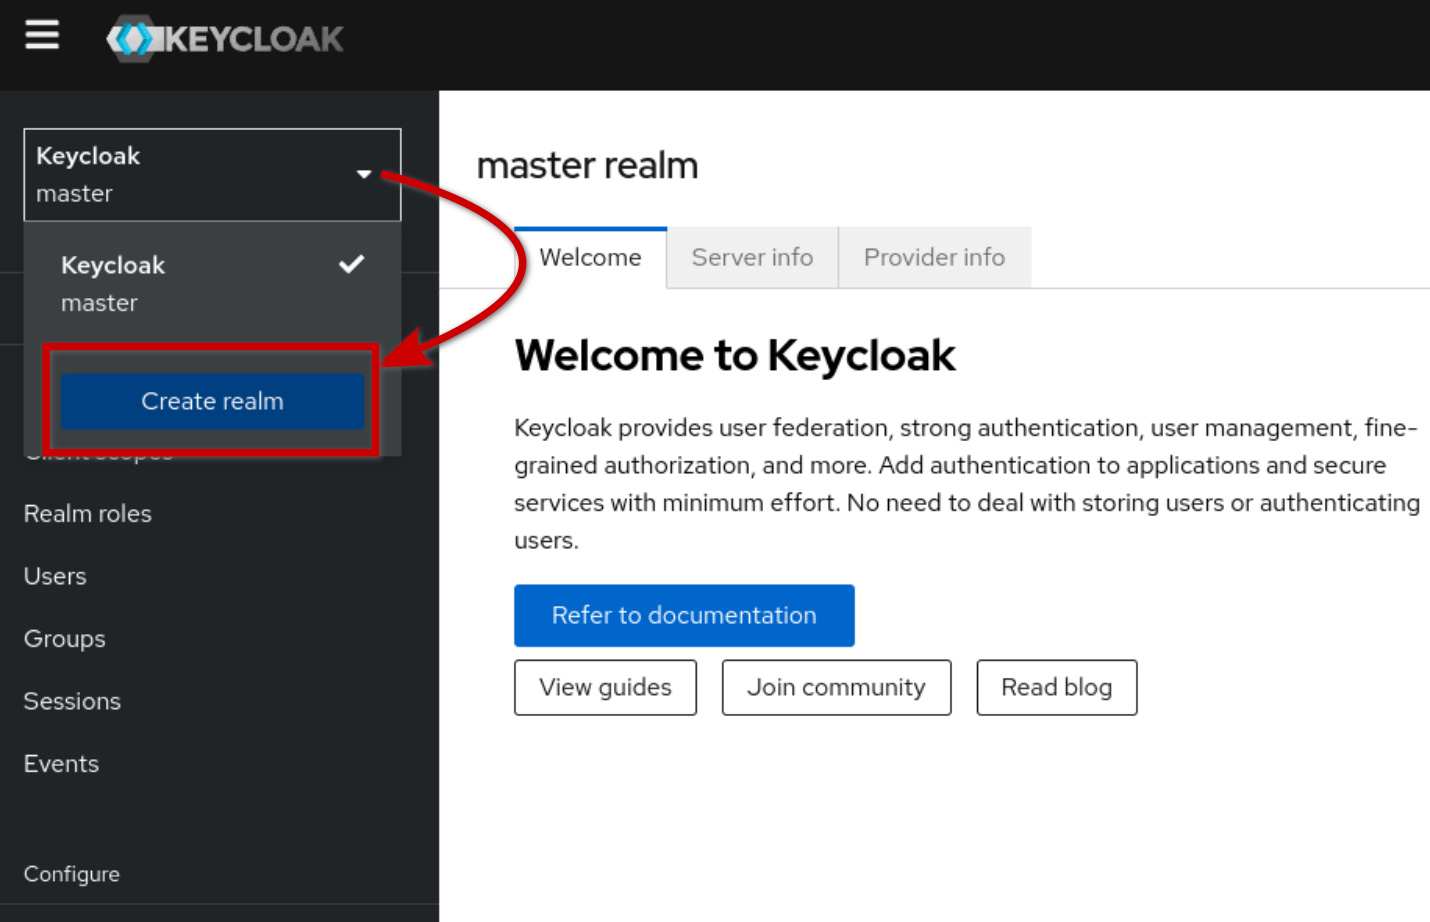
- Einen neuen Bereich (Realm) in Keycloak erstellen: Öffnen Sie die Dropdown-Liste oben links und klicken Sie auf „Create realm“:
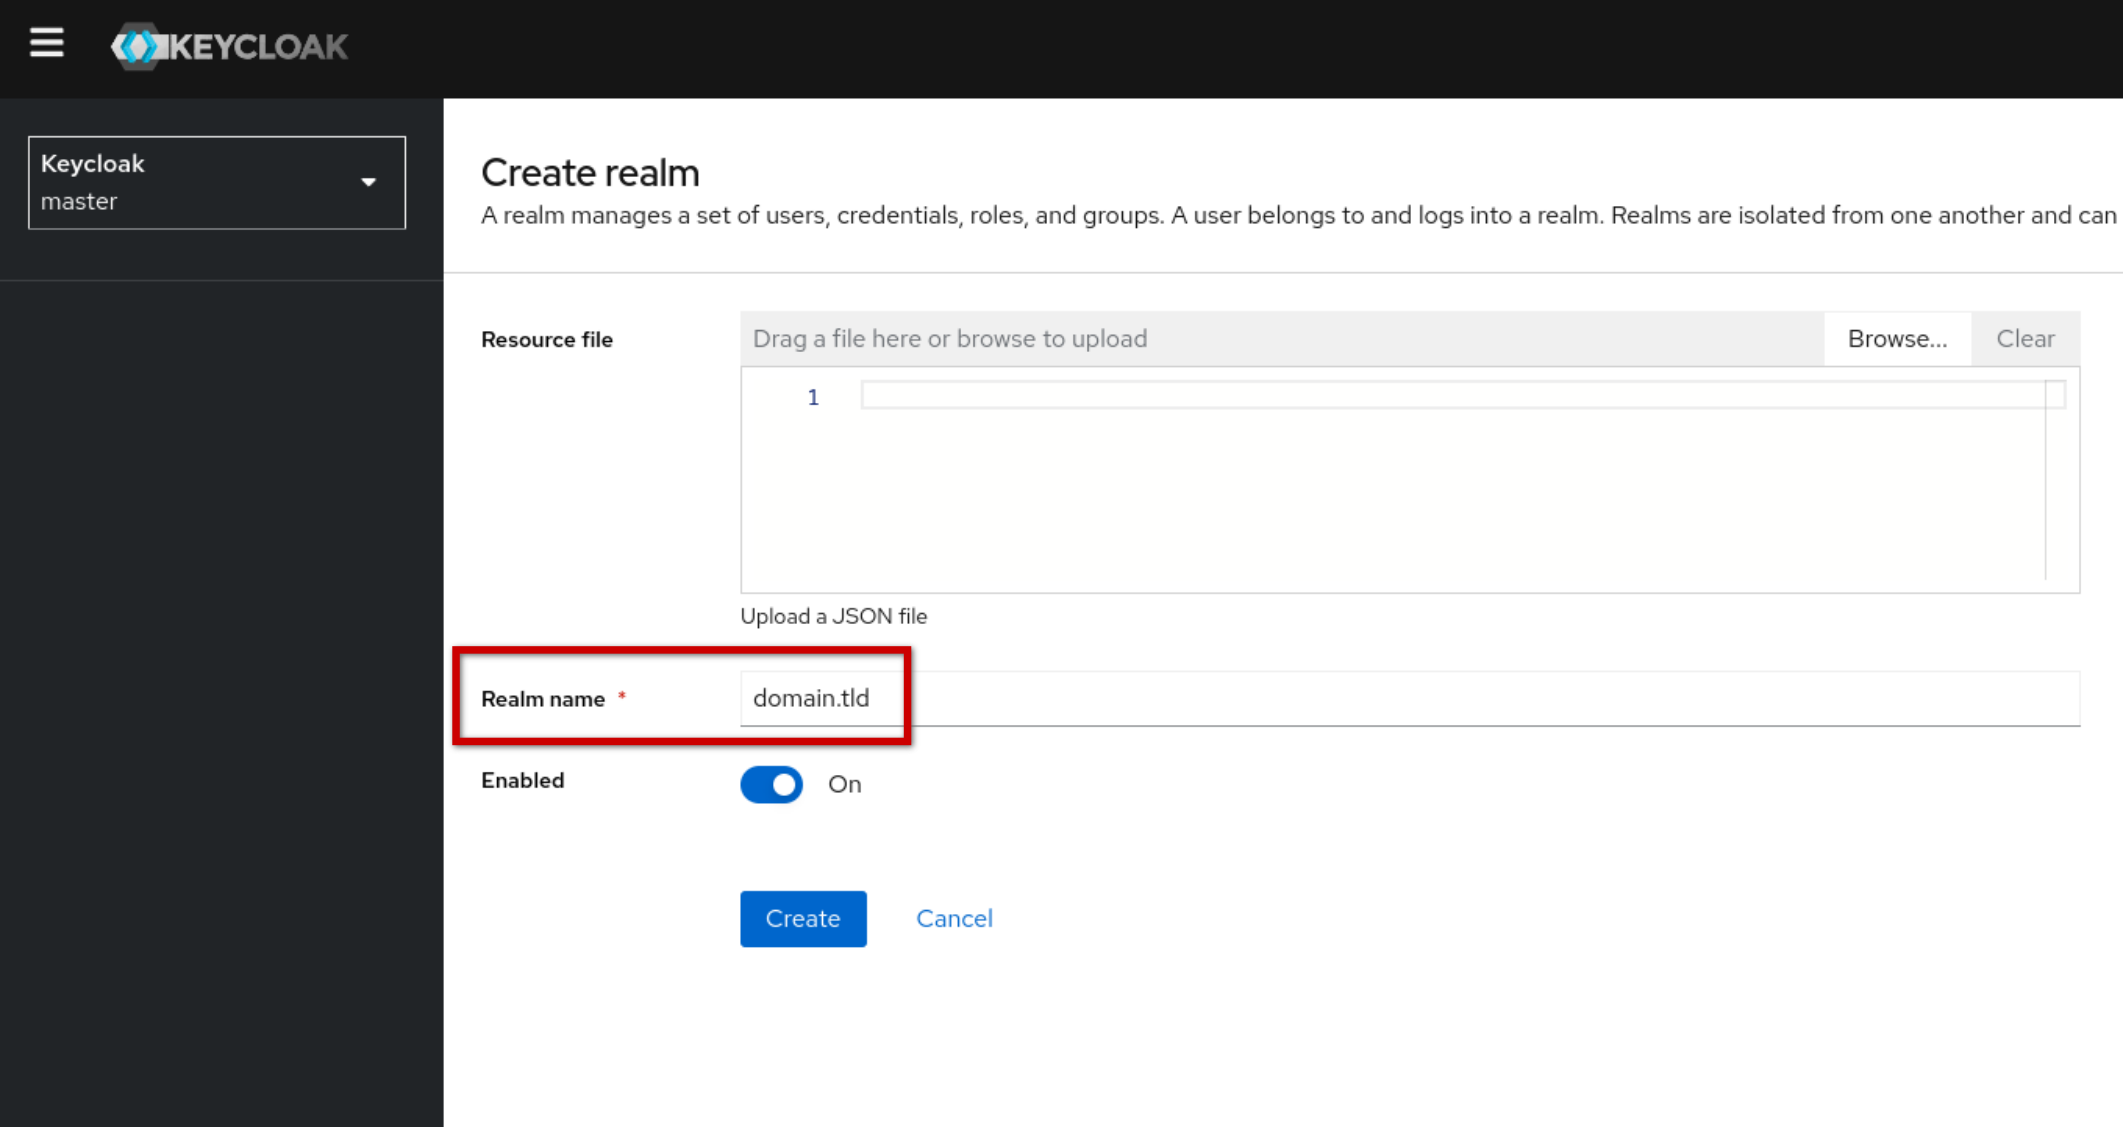
💡 Für eine bessere Übersichtlichkeit in Keycloak empfiehlt es sich, dem Realm den Namen der BlueMind-Domäne zu geben:
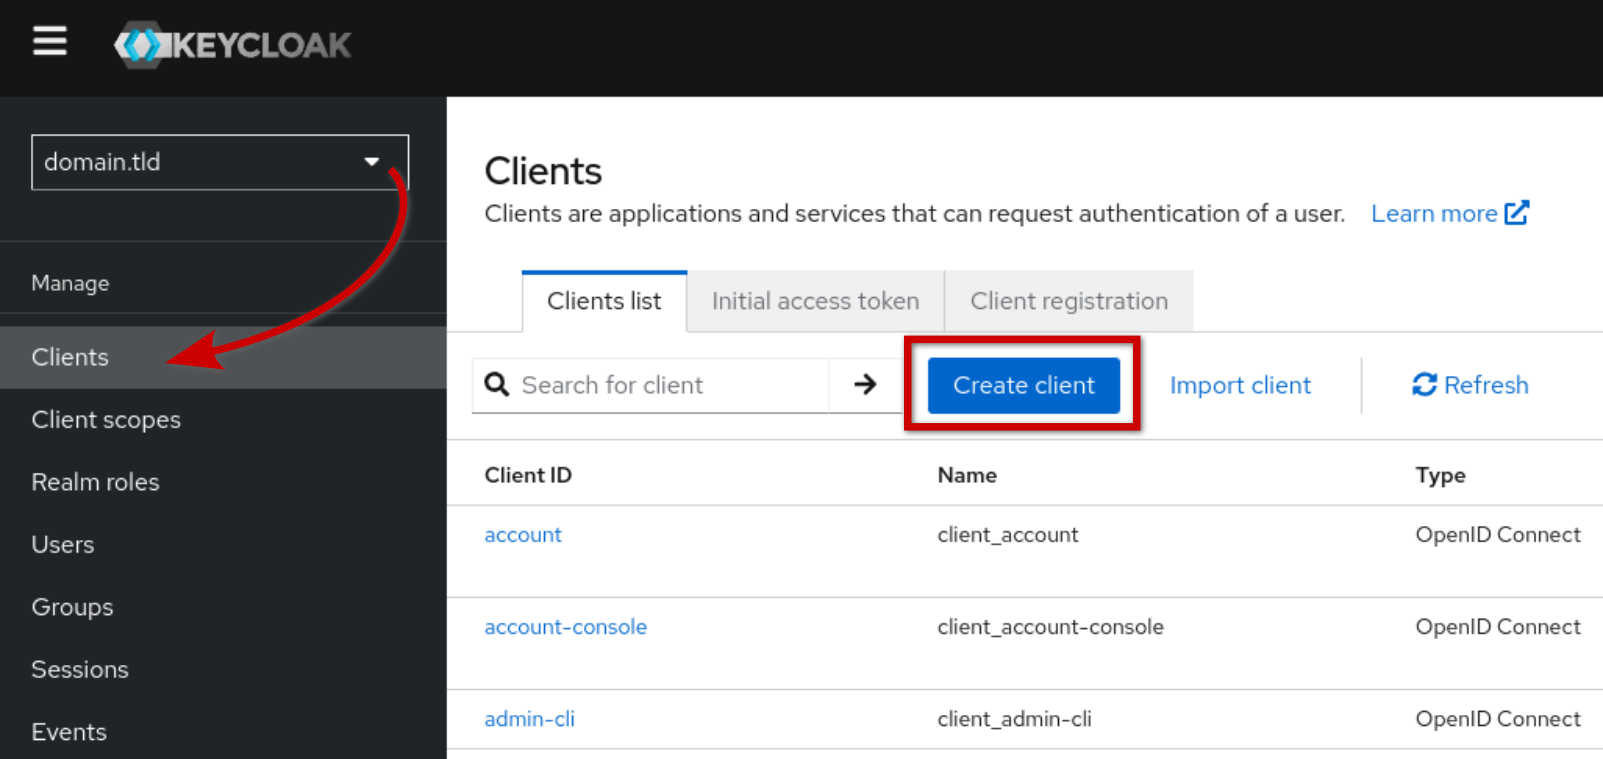
- Den OpenID-Client erstellen: Wählen Sie den erstellten Bereich aus und klicken Sie oben auf der Registerkarte „Clients list“ („Client-Liste“) auf „Create“ („Erstellen“):
- Konfigurieren Sie den OpenID-Client von Keycloak und klicken Sie anschließend auf „Next“ („Weiter“), um fortzufahren:
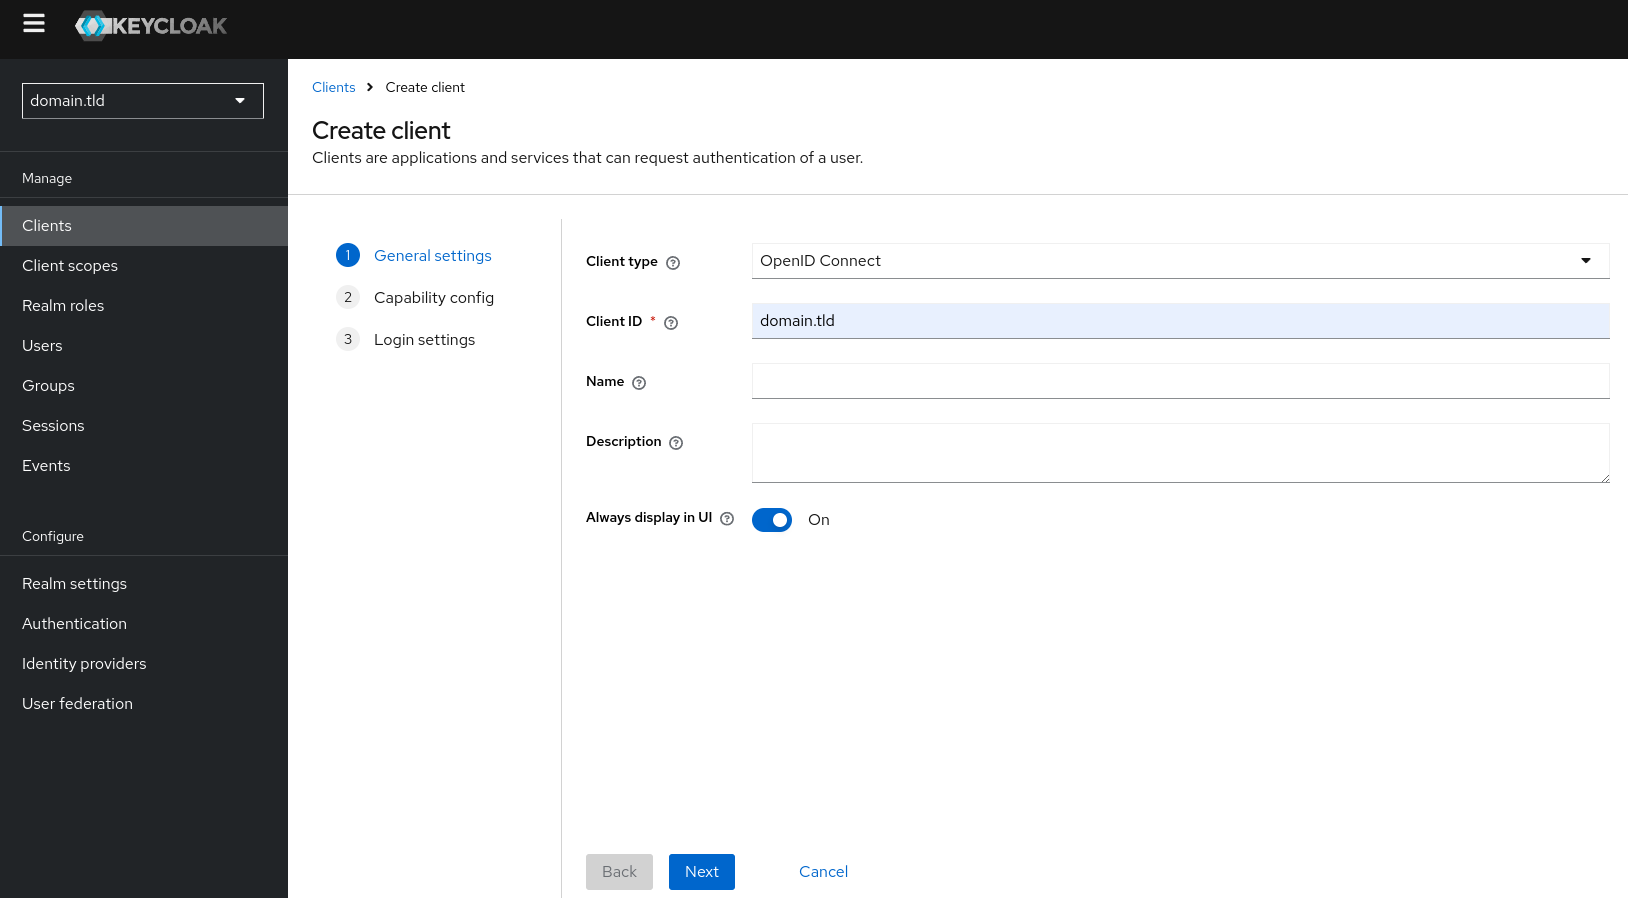
- Client-Typ: Wählen Sie den Typ „OpenID Connect“
- Client ID: Wie oben beschrieben, empfiehlt es sich aus Gründen der besseren Übersichtlichkeit, als Client-ID den Namen der BlueMind-Domäne zu wählen
- Name:
- Beschreibung:
- Immer in der Benutzeroberfläche anzeigen: Aktivieren Sie das Kontrollkästchen, um den Client im Keycloak-Authentifizierungsfenster anzuzeigen
- Nehmen Sie die Konfiguration der Funktionen („Capability Config“) vor und klicken Sie anschließend auf „Next“ („Weiter“), um fortzufahren:
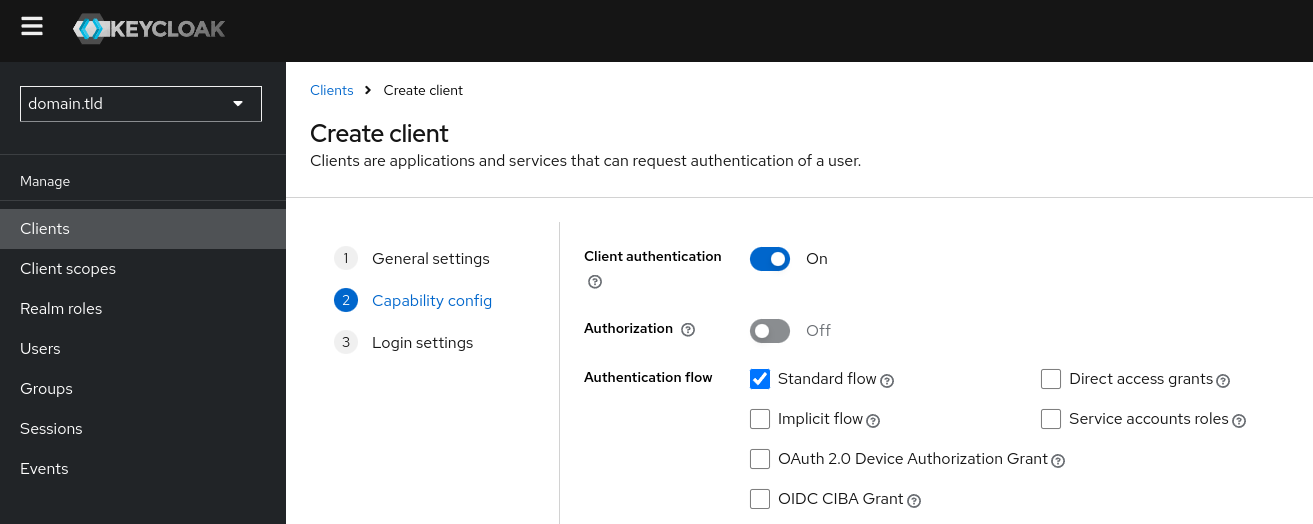
- Client-Authentifizierung: Aktivieren Sie das Kontrollkästchen, um Authentifizierungen zu ermöglichen – der Client (in diesem Fall der BlueMind-Server) muss einen geheimen Schlüssel bereitstellen, um seine Identität bei der Kommunikation nachzuweisen
- „Direct access grant“: Deaktivieren Sie dieses Kontrollkästchen, um direkten Zugriff zu unterbinden.
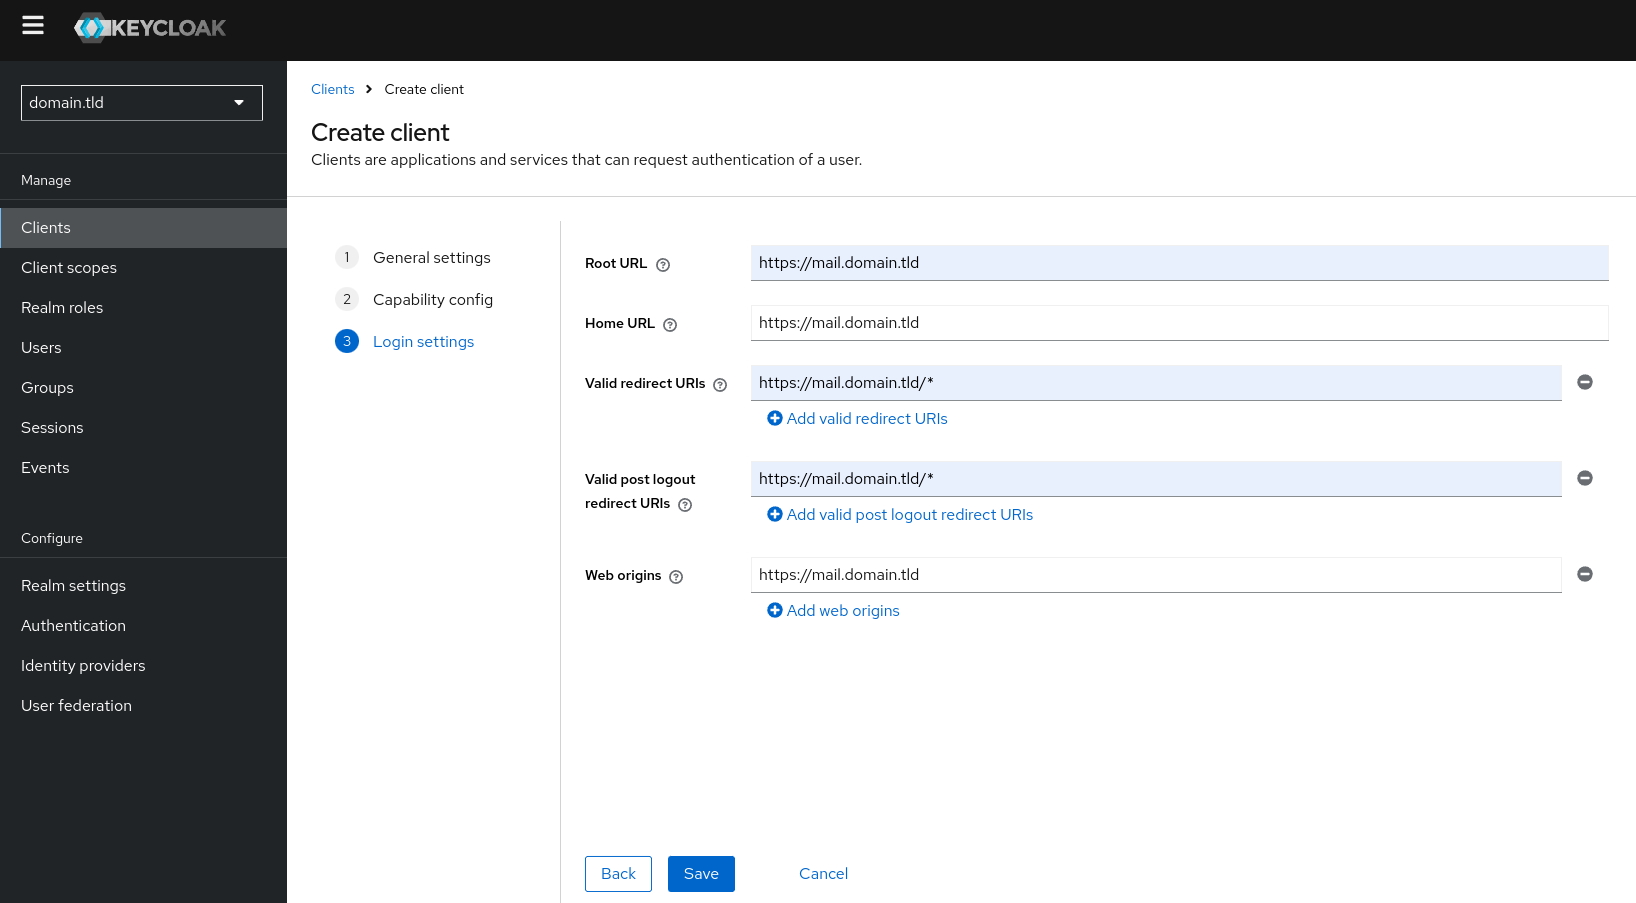
- Einstellungen für die Verbindungen („Login settings“) vornehmen: Geben Sie die externe URL der BlueMind-Domäne (siehe die Allgemeine Konfiguration der Domäne) in alle URL-Felder ein und klicken Sie anschließend auf „Next“ („Weiter“), um fortzufahren:
Abrufen der Informationen zum Keycloak-Adapter
Für die Einrichtung von SSO mit einem externen OpenID-Authentifizierungsserver sind drei zu beachtende Konfigurationen des Clients erforderlich.
- Die URL des OpenID-Servers eines Drittanbieters: Gehen Sie zu „Realm settings“ und klicken Sie auf „OpenID Endpoint Configuration“:
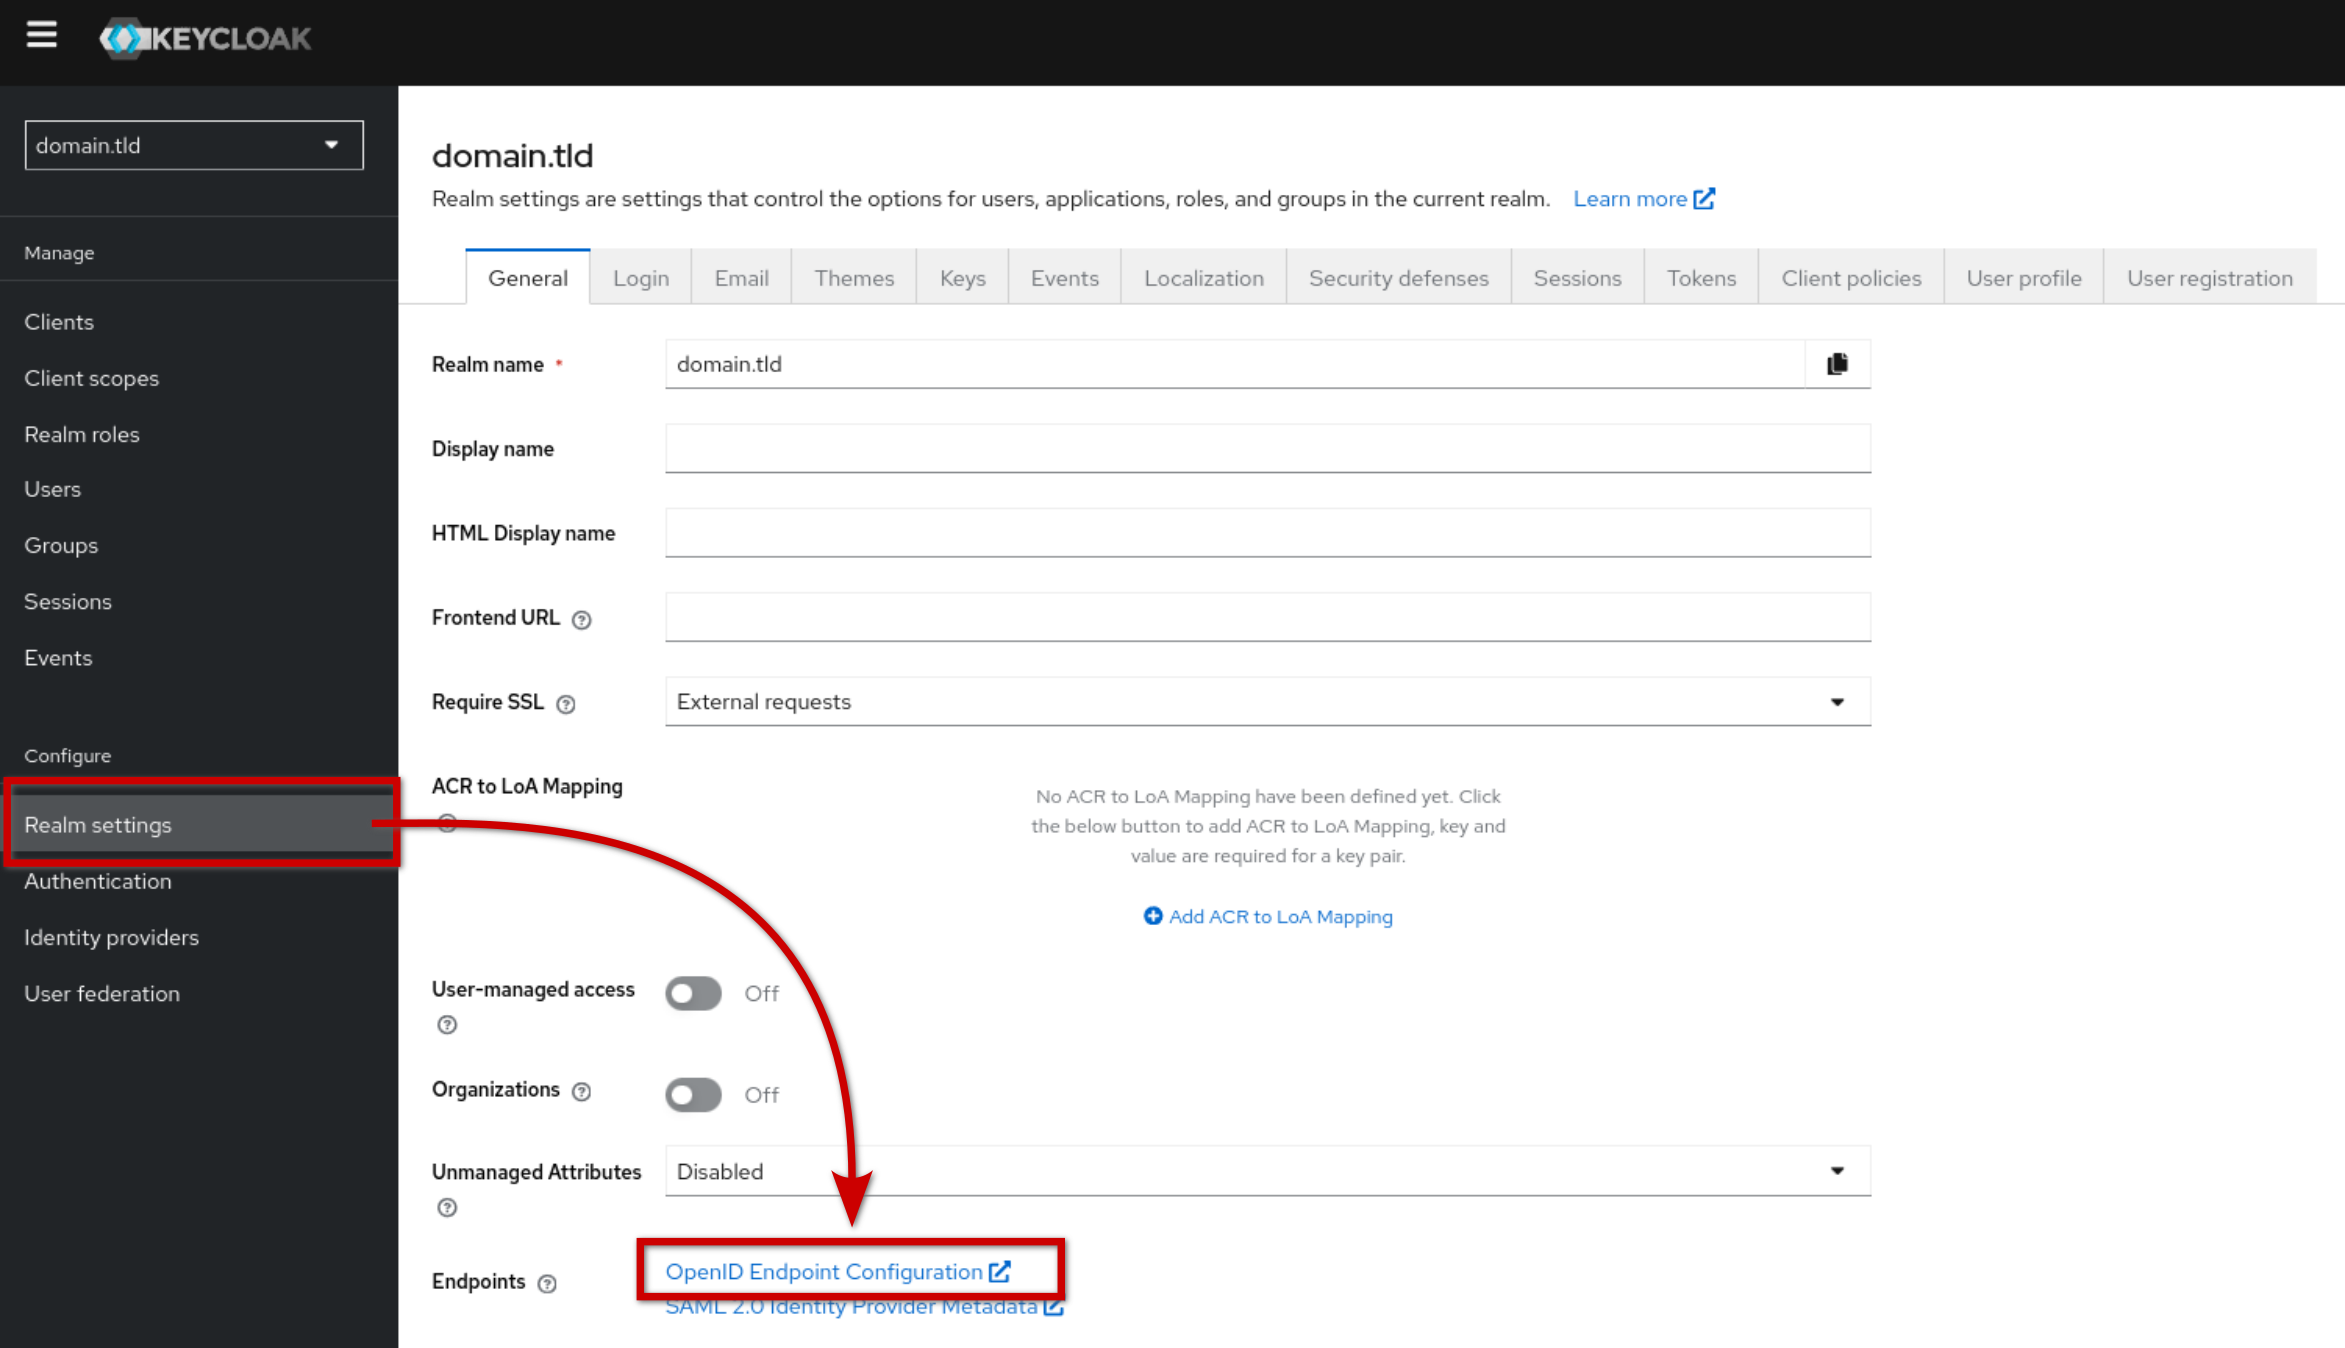
Die URL ist wie folgt aufgebaut:
- OpenID-Client-ID und OpenID-Client-Secret: Gehen Sie zu „Management > Clients > domain.tld“, öffnen Sie das Menü „Action“ oben rechts auf der Seite und klicken Sie auf „Download adapter config“. Es öffnet sich ein Popup-Fenster mit der Konfiguration, in der Sie die gewünschten Elemente finden:
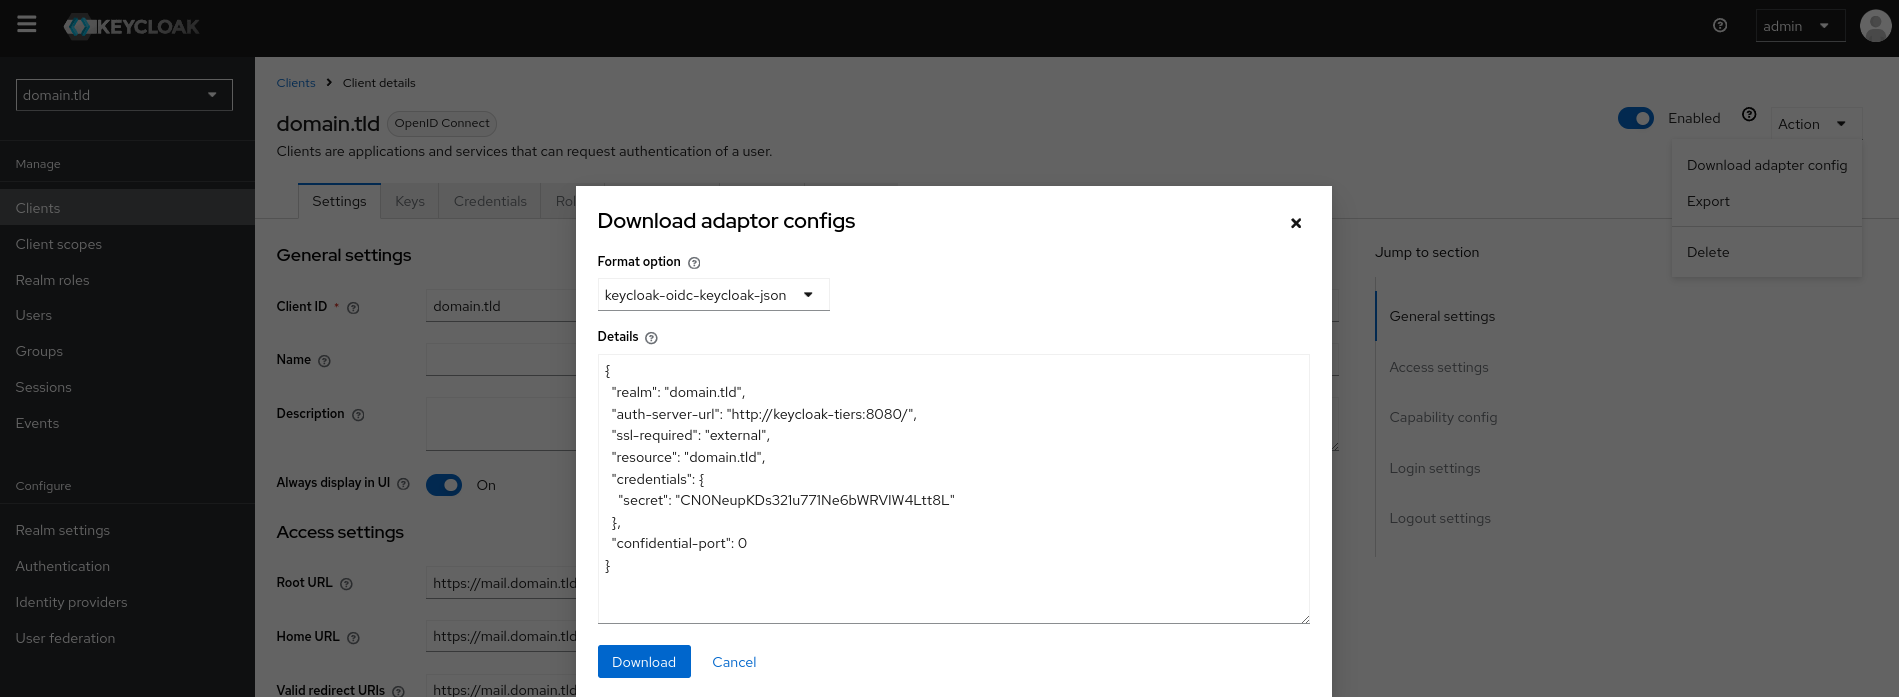
- resource: ID des OpenID-Clients
- secret: Geheimschlüssel des OpenID-Clients
Eine externe Benutzerverwaltungsquelle verbinden
Der Bereich „User Federation“ ermöglicht es, externe Benutzerverwaltungsquellen, wie beispielsweise einen LDAP-Server oder eine database, mit Keycloak zu connecten und zu integrieren. Dadurch kann Keycloak Benutzer aus bestehenden Systemen zusammenführen, ohne dass diese in Keycloak neu angelegt werden müssen:
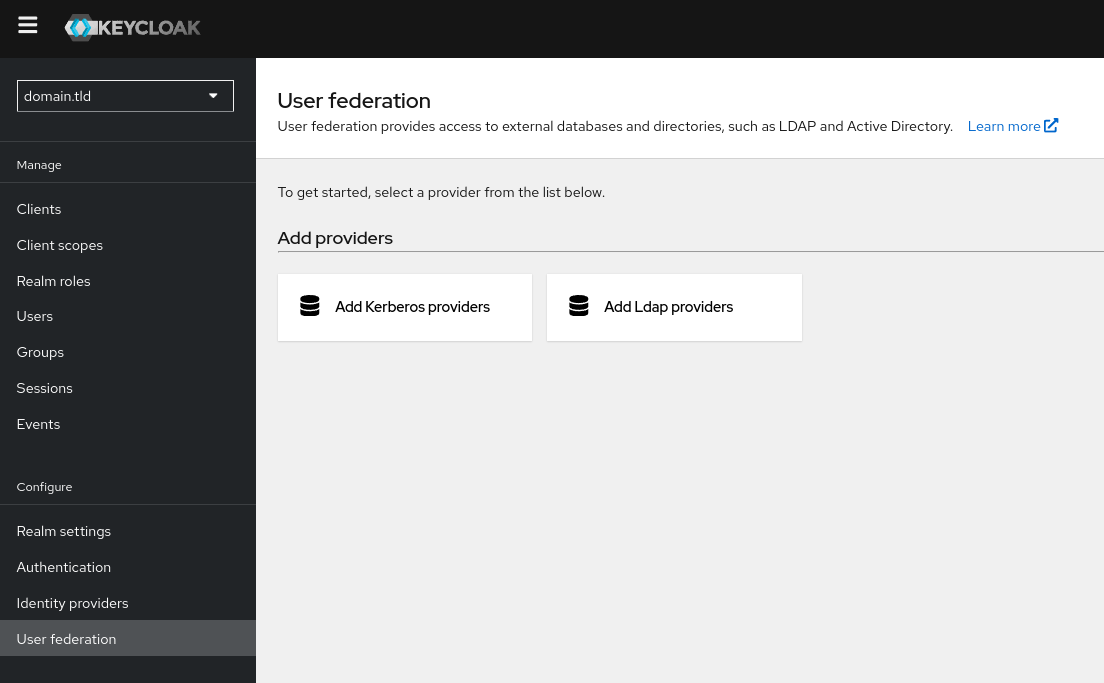
Im BlueMind-Kontext kann der Keycloak eines Drittanbieters LDAP als primäre Quelle für die Verwaltung von Benutzerdaten verwenden.
Weiterführende Informationen
Informationen zur Konfiguration von BlueMind finden Sie in der entsprechenden Dokumentation: Einrichtung von SSO mit einem externen OpenID-Authentifizierungsserver