Active Directory-Synchronisierung
Das BlueMind Professional Abonnement ermöglicht den Zugriff auf Werkzeuge, die die Integration von BlueMind in ein Informationssystem erleichtern.
Während die Verwaltungskonsole das Erstellen und Verwalten von Entitäten direkt in BlueMind ermöglicht, verfügen Informationssysteme oft über ein zentrales Verzeichnis vom Typ LDAP oder Active Directory, auf das man sich am besten stützt.
Dieser Abschnitt beschreibt den Betrieb und die Einrichtung des Moduls für den Zugriff auf ein Verzeichnis Active Directory.
Die Funktionsweise des Tools
Die Funktionen
Mit dem Plugin Active Directorywird die Benutzerverwaltung an ein Verzeichnis Active Directory delegiert, und die Erstellung von Konten wird durch die Synchronisierung mit BlueMind automatisiert.
Diese Synchronisation ermöglicht :
- Import der Benutzer- und Gruppendatenbank aus dem Verzeichnis:
BlueMind importiert und ermöglicht die Verwendung von Benutzern und Gruppen aus einem System Active Directory. Der Import wird für jede Domäne auf der BlueMind Seite inkrementell durchgeführt. - Authentifizierung der BlueMind-Benutzer:
Wenn Art der Authentifizierung der Domäne als interne Authentifizierung konfiguriert ist und die Synchronisierung Active Directory aktiviert ist, dann erfolgt die Authentifizierung der aus dem Verzeichnis importierten Benutzer über das Verzeichnis Active Directory. Die Passwörter der importierten Benutzer werden dann auf dem Server Active Directory validiert. BlueMind speichert keine Kennwörter. - Verbindung neuer Benutzer:
Ein neuer Benutzer kann sich mit einem BlueMind Server verbinden, auch wenn er noch nicht importiert wurde. Sein BlueMind-Konto wird automatisch erstellt, wenn der Authentifizierungsprozess erfolgreich war.
Dieses Tool vermeidet die Verwaltung einer Benutzerdatenbank in BlueMind und die Probleme mit der Vervielfältigung von Passwörtern. Das Kennwort wird zentral im Verzeichnis Active Directory gespeichert und ist BlueMind weder bekannt noch wird es von BlueMind importiert.
Prinzipien der Synchronisation
Die Bereitstellung (Erstellung oder Änderung) eines Benutzers oder einer Gruppe von Active Directory zu BlueMind erfolgt über :
- bei der Konfiguration des Servers mit dem anfänglichen Import
- regelmäßig im Laufe eines Tages über geplante Aufgaben
- oder wenn ein Nutzer sich automatisch im laufenden Betrieb anmeldet.
Um dies zu erreichen, arbeitet das Plugin Active Directory auf drei komplementäre Weisen:
-
Globale Synchronisation
Durchsucht alle Benutzer und Gruppen von Active Directory (unter Berücksichtigung des Stammverzeichnisses und der Filter) und importiert sie in BlueMind. Diejenigen, die nicht existieren, werden erstellt und diejenigen, die bereits existierten, werden bei Bedarf geändert.
Der globale Modus wird bei der ersten Ausführung automatisch ausgeführt, wenn der erste Import durchgeführt wird. Danach wird sie nur noch durch Klicken auf die Schaltfläche "Globale Synchronisation starten" in der Administrationskonsole (siehe Abschnitt "Konfiguration" weiter unten) ausgelöst.⚠️ Je nach Anzahl der Einträge im Telefonbuch kann die gesamte Synchronisierung sehr lange dauern. Diese Aktion sollte nur in Ausnahmefällen eingeleitet werden.
-
Inkrementelle Synchronisation
Durchsucht nur die geänderten Benutzer seit dem letzten fehlerfreien Import. Nur Daten, die seit dem Datum des letzten erfolgreichen Imports in Active Directory erstellt, gelöscht oder geändert wurden, werden in BlueMind importiert.
Der inkrementelle Modus wird automatisch und regelmäßig über den geplanten Task ausgeführt.ImportADJobDiese wird bei der Installation des Plugins erstellt.Weitere Informationen über die Verwaltung von geplanten Aufgaben finden Sie unter auf der Seite Planung von Aufgaben.💡 Mit diesem System wird die Synchronisation optimiert.
-
Echtzeit-Synchronisation
Sucht nach dem Benutzer in Active Directory , wenn er in BlueMind nicht bekannt ist; wenn er ihn findet, importiert er ihn und authentifiziert ihn auf Active Directory , um ihm sofortigen Zugang zu BlueMind zu gewähren.
AD-Importmodi
BlueMind unterstützt zwei Importmodi:
- Der Domain catalog-Modus (DC)
- Der Global catalog-Modus (GC)
Besonderheiten
Diese Modi weisen mehrere Unterschiede auf:
| Domänenkatalog | Global Catalog | |
|---|---|---|
| Login (Benutzername) | sAMAccountName | UserPrincipalNameDer Login (linker Teil des UPN) muss eindeutig sein: Es darf nur ein einziges Konto mit dem Namen foo in allen Domänen vorhanden sein. Bei einem Duplikat schlägt die Erstellung des zweiten Kontos fehl, und der Import bleibt bei jeder Ausführung fehlgeschlagen, solange das Duplikat besteht.Ohne Login wird der Eintrag mit einem Informationsprotokoll ignoriert; der Import behält den Status „erfolgreich“ bei, sodass das Fehlen erst in den Protokollen der Aufgabe erkennbar ist |
| Passwort | Eine Passwortänderung ist nicht möglich, da der GC schreibgeschützt ist. | |
| Port | 389 | 3268 |
| Name oder IP-Adresse fehlt | Suche nach _ldap._tcp.dc._msdcs.DOMAIN | Suche nach _gc._tcp.<domaine> |
| Gruppen | Name unverändert | Name mit dem Domänennamen als Suffix Beispielsweise wird der Name der Gruppe „bar“ aus der Domäne „ad.domain.tld“ im AD in BlueMind zu „bar (ad.domain.tld)“. |
| Domänensegmentierungsgruppe | ausgeblendet und ignoriert | |
| Doppelte Benutzernamen | Keine Duplikatsverwaltung: Wenn derselbe Benutzername in mehreren Domänen vorhanden ist, wird in BlueMind nur ein einziger Benutzer angelegt; die folgenden Duplikate werden als Fehler gemeldet already exists. | |
| Echtzeit-Synchronisierung | Falls ein UPN-Präfix von zwei Domänen gemeinsam genutzt wird, wird das zuerst gefundene Konto verwendet. |
💡
Weitere Informationen zur Gruppenverwaltung im Global-Catalog-Modus, finden Sie unter den Abschnitt Gruppen im Global-Catalog-Modus verwalten.
Wechsel des Modus
Der verwendete Importmodus kann geändert werden:
-
Wechsel vom DC-Modus in den GC-Modus: keine Einschränkungen.
⚠️ Nebenwirkungen des Wechsels in den GC im Zusammenhang mit dem PAS: Die Fotos der Benutzer werden gelöscht, und Mitglieder globaler Gruppen können entfernt werden, da keine Replikation im Global Catalog erfolgt.
-
Wechsel vom GC-Modus in den DC-Modus: Die Benutzer der Subdomänen werden gesperrt und die Gruppen der Subdomänen gelöscht.
⚠️ In der Verwaltungskonsole wird eine Warnung angezeigt, um Sie auf die mit dieser Änderung verbundenen Risiken hinzuweisen.
In beiden Fällen wird nach der Änderung eine globale Synchronisierung empfohlen.
Bei einem Moduswechsel werden die Gruppen umbenannt. Der Wechsel von DC zu GC und umgekehrt fügt das Suffix (domaine) zu allen importierten Gruppen hinzu oder entfernt es, einschließlich ihrer Postfachnamen.
Installation v
Um auf die Synchronisierungsfunktionen mit einem AD-Verzeichnis zugreifen zu können, muss das Plugin ad-import installiert werden.
Melden Sie sich dazu auf dem Server an und verwenden Sie die folgenden Befehle, um die Installation des Plugins zu starten:
- Debian/Ubuntu
- Red Hat/CentOS
sudo aptitude update
sudo aptitude install bm-plugin-admin-console-ad-import bm-plugin-core-ad-import
yum update
yum install bm-plugin-admin-console-ad-import bm-plugin-core-ad-import
Nach Abschluss der Installation starten Sie den bm-core-Komponenten mit dem folgenden Befehl neu:
bmctl restart
Konfiguration
Nur der globale Administrator kann die Active-Directory-Synchronisierung für eine Domäne konfigurieren.
Domänenadministratoren können die Einstellungen einsehen und die Importaufgabe ImportADJob in Planung von Aufgaben starten.
So konfigurieren Sie die Active-Directory-Verbindung:
- Als globaler Administrator anmelden admin0@global.virt
- Gehen Sie zu Systemverwaltung > Überwachte Domänen > wählen Sie die Domäne aus > Registerkarte „AD-Import“:
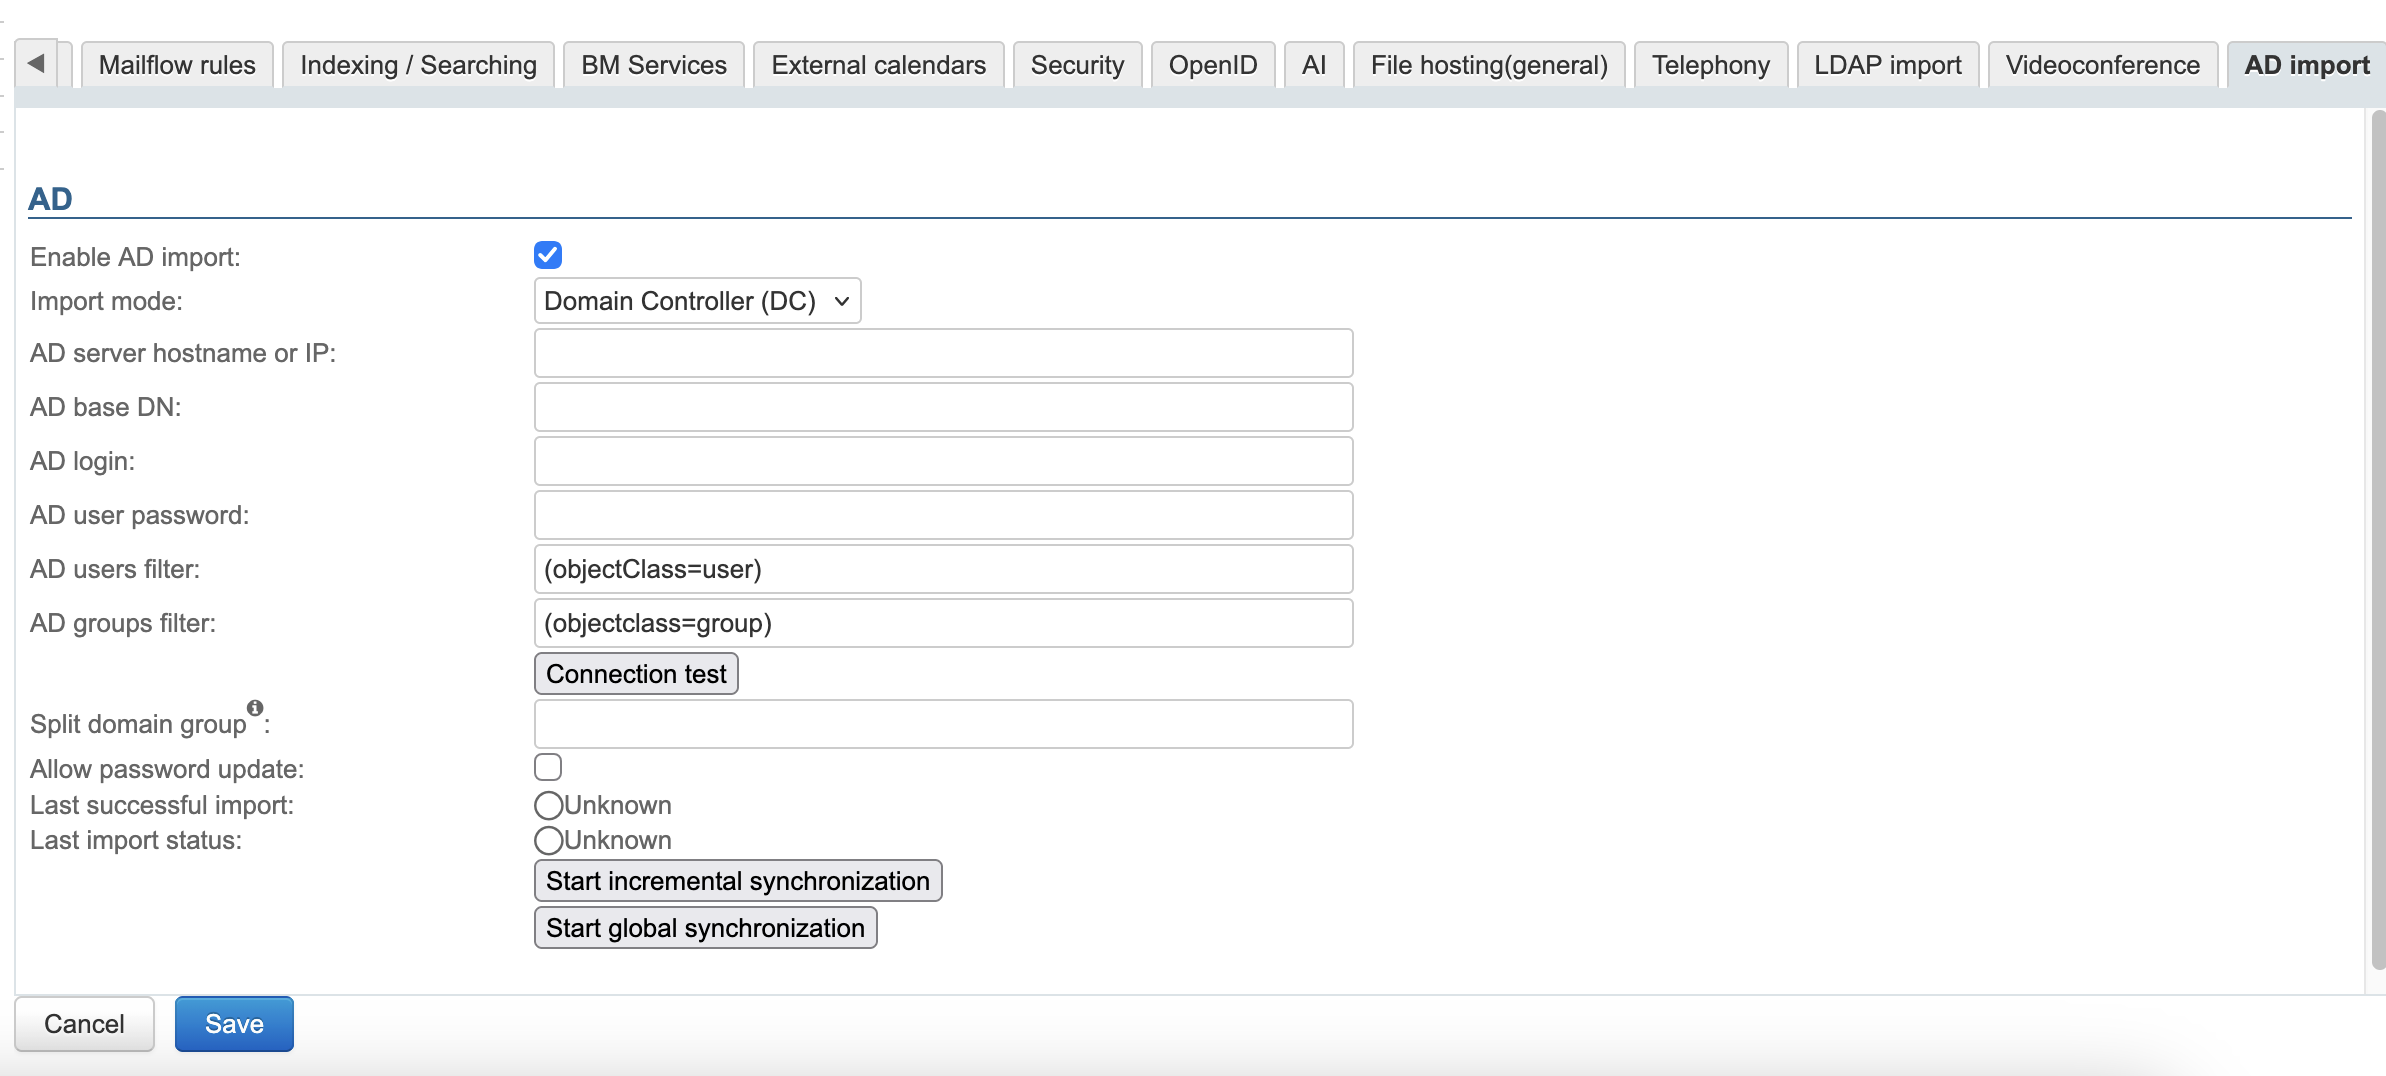
- Aktivieren Sie das Kontrollkästchen „AD-Import aktivieren“
- Geben Sie die erforderlichen Informationen mit den Active-Directory-Einstellungen ein:
Erforderliche Einstellungen Active Directory-Wert Importmodus Wählen Sie den Importmodus aus der Liste aus. Siehe oben
❗ Bei einem Update von BlueMind werden Domänen, für die der AD-Import aktiv ist, automatisch in den DC-Modus versetzt.Name oder IP-Adresse des AD-Servers IP-Adresse oder FQDN des Active-Directory-Servers. Das TLS-Protokoll wird vorrangig verwendet, sofern das Verzeichnis dies zulässt.
⚠️ In diesem Feld kann keine Portnummer eingegeben werden. Der Port ergibt sich aus dem Importmodus (389 im DC, 3268 im GC)
💡 Dieses Feld kann leer bleiben, wenn sich der Standort des Servers über einen DNS-Eintrag vom Typ SRV ermitteln lässt:_ldap._tcp.dc._msdcs.DOMAIN
, zum Beispiel_ldap._tcp.dc._msdcs.ad-domain.tld
Weitere Informationen zum DNS-Eintrag finden Sie auf der Website von Microsoft:
- DNS und AD DS-Dienste
- So überprüfen Sie, ob die DNS-SRV-Einträge für einen Domänencontroller erstellt wurdenVerzeichnisstamm Stammverzeichnis für die Active-Directory-Suche. Ist dieses Feld leer, werden Suchvorgänge unter Verwendung des Stamm-DN durchgeführt. Dient dazu, die Suche auf einen Teilbereich der Active-Directory-Struktur zu beschränken Benutzer Anmeldedaten für Abfragen auf dem Active-Directory-Server. Es kann jedes Benutzerkonto verwendet werden, das über die Berechtigung zum Durchsuchen der Active-Directory-Struktur im schreibgeschützten Modus verfügt.
Die Anmeldedaten haben das Formatlogin@DOMAIN, zum Beispieladmin@ad-domain.ltdPasswort Das dem Konto zugeordnete Passwort, das im Feld „AD user login“ eingegeben wurde. Weitere Informationen Zur Passwortverwaltung: finden Sie unter Abschnitt „Passwort-Cache konfigurieren“Filter für AD-Benutzer1 Filter für die Suche nach Benutzereinträgen im AD. Es werden nur die Benutzer importiert, die dem angewendeten Filter entsprechen. Die in RFC 4515 beschriebene LDAP-Syntax für Filter kann verwendet werden. Filter für AD-Gruppen1 Filter für die Suche nach Einträgen vom Typ „Gruppe“ im AD. Es werden nur die Gruppen importiert, die dem angewendeten Filter entsprechen. Die in RFC 4515 beschriebene LDAP-Syntax für Filter kann verwendet werden. Segmentierungsgruppe des Bereichs Dieses Feld kann leer bleiben.
Dieses Feld wird ignoriert, wenn die Domänensegmentierung für BlueMind nicht konfiguriert ist.
Im GC-Modus wird die Domänensegmentierungsgruppe ausgeblendet und ignoriert.
E-Mails, die an Benutzer dieser Gruppe adressiert sind, werden an einen anderen E-Mail-Server derselben Domäne weitergeleitet (konfiguriert über die Domänensegmentierung).Änderung des AD-Passworts zulassen Ermöglicht es Benutzern, ihr AD-Passwort über BlueMind zu ändern.
Es gilt die in AD festgelegte Passwortrichtlinie.
❗ Der Benutzer muss in AD über die Berechtigung „Änderung des AD-Passworts zulassen“ verfügen und auf der BlueMind-Seite die Rolle „Passwort ändern“ haben (siehe Rollen: Zugriffsrechte und Verwaltungsrechte).
⚠️ Im GC-Modus ist diese Option nicht aktiv; aktivieren Sie das Kontrollkästchen nicht.Weitere Informationen Zur Passwortverwaltung: finden Sie unter Abschnitt „Passwort-Cache konfigurieren“Letzter erfolgreicher Durchlauf Datum des letzten fehlerfrei durchgeführten Imports.
Der inkrementelle Importmodus berücksichtigt die seit diesem Datum in AD vorgenommenen Änderungen.Status des letzten Imports Datum und Status der letzten Ausführung des AD-Imports.
Im Falle von Fehlern liefern die Protokolle der geplanten Aufgabe für den AD-Import dieser Domäne weitere Informationen unter Planung von AufgabenInkrementelle Synchronisierung starten Erzwingen Sie die Ausführung des AD-Imports im inkrementellen Modus.
Es werden nur die Änderungen berücksichtigt, die seit dem Datum der „Letzten erfolgreichen Ausführung“ in AD vorgenommen wurden.
Dieser Vorgang entspricht der Ausführung der geplanten AD-Importaufgabe für diese Domäne, die Sie unter Planung von AufgabenGlobale Synchronisierung starten Erzwingen Sie die Ausführung des AD-Imports im Global-Modus.
In diesem Modus wird das Datum der „Letzten erfolgreichen Ausführung“ nicht berücksichtigt. Alle Einträge, die den Importparametern entsprechen, werden erledigt.
Dieser Vorgang kann je nach Anzahl der zu verarbeitenden AD-Einträge einige Zeit in Anspruch nehmen.
Im DC-Modus erfolgt die Verbindung ausschließlich über Port 389; die Verwendung eines anderen Ports, insbesondere des SSL-Ports 636, ist nicht möglich.
Der GC-Modus verwendet Port 3268 (oder den im SRV-Eintrag angegebenen Port).
Für die Verschlüsselung verwendet BlueMind die STARTTLS-Funktion, sofern diese vom AD-Server unterstützt wird.
Verbindungsmethode
Das BlueMind-Plugin für Active Directory schreibt keine besonderen Einschränkungen oder Schemata vor. Es genügt, die folgenden Informationen anzugeben:
- Der Hostname (oder die IP-Adresse) des Active-Directory-Servers
- ein „Benutzername“-/„Passwort“-Paar im AD-Verzeichnis, mit dem Verbindungen hergestellt werden können
Standardmäßig werden alle Benutzer und Gruppen von Active Directory abgerufen. Filter für die Abfrage eines Teils des Verzeichnisses können mit den folgenden Informationen konfiguriert werden:
- die Wurzel des Verzeichnisses
- Filter, die bei der Synchronisation von Benutzern und Gruppen verwendet werden sollen, um die importierten Daten einzuschränken
Ein letzter Parameter ermöglicht es Ihnen, die Segmentierungsgruppe der Domain anzugeben.
Über die Schaltfläche "Verbindung testen" können Sie direkt überprüfen, ob das Verzeichnis zugänglich ist und der Zugang richtig konfiguriert ist.
Aus Sicherheitsgründen ist es erforderlich, vor jedem Verbindungstest das Passwort für den Zugriff auf das Verzeichnis Active Directory einzugeben, auch wenn dieses zuvor bereits eingegeben und gespeichert wurde.
Active Directory-Zuordnung – BlueMind
Benutzerattribute
Der BlueMind-AD-Import stützt sich auf die Attribute „member“ und „memberOf“, um die Gruppenzugehörigkeiten zu ermitteln, und unterstützt daher die Verwaltung der primären Gruppe nicht.
Darüber hinaus wird davon abgeraten, die primäre Gruppe der Benutzer zu ändern, es sei denn, es liegt ein besonderer Grund dafür vor.
| BlueMind-Feld | AD-Attribut(e) | Anmerkungen |
|---|---|---|
login | sAMAccountName (DC) / GC ( userPrincipalName, GC) | Erforderlich Im GC-Modus wird nur der linke Teil des UPN übernommen. Der Benutzername muss eindeutig sein: Es darf nur ein Konto mit dem Namen foo in allen Domänen vorhanden sein. Bei einem Duplikat schlägt die Erstellung des zweiten Kontos fehl, und der Import bleibt bei jeder Ausführung fehlgeschlagen, solange das Duplikat besteht – es erfolgt kein automatischer Rückgriff.Aus Kompatibilitätsgründen wird beim Import ein Mapping (Zeichenersetzung) durchgeführt: – Ersetzung von Buchstaben mit Akzenten durch den entsprechenden Buchstaben ohne Akzent – Umwandlung in Kleinbuchstaben – Ersetzung von Leerzeichen durch „_“ |
externalId | objectGuid | Erforderlich |
archived | UserAccountControl | true falls das Konto deaktiviert ist |
identification.formatedName | displayName | Fehlt das Attribut displayName, wird das Feld von BlueMind durch Verknüpfung der verschiedenen nicht leeren Teile von Vorname, Nachname, Titel usw. generiert, analog zum „Vollständigen Namen“ in den Kontaktdatensätzen. (siehe Kontakte hinzufügen) |
identification.name.prefixes | personalTitle | Anrede: Herr, Frau, Fräulein... |
identification.name.givenNames | givenName | |
identification.name.familyNames | sn (Fallback: sAMAccountName) | |
explanatory.note | description | |
organizational.title | title | Berufsbezeichnung: Abteilungsleiter, IT-Leiter usw. |
organizational.org.company | company, o (erstes Suchergebnis) | |
organizational.org.division | division | |
organizational.org.department | department | |
organizational.role | employeeType | |
| Foto | thumbnailPhoto | Benutzerfoto: Der Inhalt dieses Attributs wird als Foto des entsprechenden Kontos importiert Außerhalb des PAS: wird nicht an den GC weitergeleitet (siehe oben) |
| E-Mails | mail, otherMailbox + proxyAddresses (Präfix SMTP:) | Die Standardadresse von BlueMind wird durch den ersten der in den folgenden Feldern gefundenen Werte (in dieser Reihenfolge) festgelegt:
Die folgenden werden als Aliase verwendet. Hinweis: Es werden nur Adressen berücksichtigt, die mit „SMTP:“ oder „SMTP:“ beginnen (von Microsoft definierte Syntax). ⚠️ Wenn keines dieser Attribute angegeben oder gültig ist, wird eine Adresse in folgender Form zugewiesen: login@<Standarddomäne> |
| Kontingent | — | Keine Standardattribute, keine aus dem AD importierten Kontingente |
memberOf | memberOf | Liste der Gruppen, denen der Benutzer angehört. Der BlueMind-Benutzer wird nur zu den bereits importierten Gruppen hinzugefügt |
address.locality | l | |
address.postalCode | postalCode | |
address.countryName | co, anschließend st, falls vorhanden | st co wird überschrieben – beide schreiben in dasselbe Feld |
address.streetAddress | street, streetAddress | |
| Tel. Arbeit | telephoneNumber, otherTelephone | |
| Privat-Tel. | homePhone, otherHomePhone | |
| Mobilnummer | mobile, otherMobile | |
| Fax | facsimileTelephoneNumber, otherFacsimileTelephoneNumber | |
| pager | pager, otherPager |
Es werden ausschließlich normale Benutzerkonten importiert. Maschinenkonten, domänenübergreifende Vertrauenskonten und Systemkonten werden ausgeschlossen.
Gruppenattribute
| BlueMind | Active Directory-Attribut | Hinweis |
|---|---|---|
| name | sAMAccountName | |
| Beschreibung | Beschreibung | |
| E-Mail proxyAddresses | Die Standardadresse von BlueMind wird durch den ersten der in den folgenden Feldern gefundenen Werte (in dieser Reihenfolge) festgelegt:
⚠️ Wenn keines dieser Felder ausgefüllt ist, verfügt die Gruppe in BlueMind über keine E-Mail-Adresse. otherMailbox existiert für Gruppen nicht. Um einer Gruppe eine E-Mail-Aliasadresse hinzuzufügen, sollten Sie lokale Gruppen verwenden oder so viele Gruppen wie nötig im AD anlegen, wobei jede Gruppe einen Alias erhält, und anschließend die gewünschten Gruppen und/oder Benutzer als Mitglieder hinzufügen. | |
| member | member | Nur synchronisierte Gruppen und Benutzer werden zu den Mitgliedern der BlueMind-Gruppe hinzugefügt |
Es werden ausschließlich normale Sicherheits- und Verteilergruppen importiert. Nicht verteilte lokale Gruppen und Systemgruppen werden ausgeschlossen.
Gruppen mit mehr als 1.500 Mitgliedern werden in aufeinanderfolgenden Stapeln eingelesen, was zu Verzögerungen führen kann.
Kontoverwaltung
Zugang zu Anwendungen gewähren
Der Zugriff auf Anwendungen erfolgt über die Rollen, die den Benutzern zugewiesen werden. Da der Import unter Active Directory keine Rollen verwaltet, verfügen die Benutzer nach dem Import über keine Rollen und haben somit keinen Zugriff auf die Anwendungen (Webmail, Kontakte, Kalender).
Der einfachste und effektivste Weg, dies zu tun, ist über die Gruppen:
- Unter Active Directoryweisen Sie den Nutzern eine gemeinsame Gruppe zu (oder mehrere, falls gewünscht).
- Einen ersten Import starten: Die Gruppe(n) wird/werden zusammen mit den Benutzern in BlueMind importiert.
- Gehen Sie zur BlueMind Verwaltungskonsole und weisen Sie der/den Gruppe(n) die gewünschte(n) Rolle(n) zu.
Bei weiteren Importen und Synchronisierungen werden die Rollen beibehalten.
Neue Nutzer können dann einfach dieser Gruppe zugeordnet werden, um ihnen die gewünschten Rollen zuzuweisen.
Bei der Veröffentlichung neuer Versionen wird BlueMind regelmäßig neue Rollen einführen.
Um sicherzustellen, dass bei der Aktualisierung das neue Recht bei den bereits vorhandenen Nutzern aktiviert wird, sollten Sie die Gruppe(n), in die Sie die Nutzer von Active Directory eingeordnet haben, als Standardgruppe(n) bezeichnen.
Ein Konto aussetzen
Konten, die aus einem Verzeichnis Active Directory importiert wurden und den konfigurierten Filter erfüllen, werden automatisch aktiviert.
Bitte beachten Sie, dass Konten, die im Verzeichnis Active Directory deaktiviert oder gelöscht wurden – um ihnen den Zugriff auf das E-Mail-System zu verweigern – sowie Konten, die die konfigurierte Konfiguration nicht erfüllen, in BlueMind nicht gelöscht, sondern lediglich gesperrt werden.
Erzwingen oder korrigieren Sie eine UID
Die UID eines Benutzers kann auf dem Verwaltungsblatt des Benutzers in BlueMind eingegeben oder korrigiert werden.
Gehen Sie dazu in die Admin-Konsole > Verzeichnisse > Verzeichniseinträge > wählen Sie den Eintrag des Benutzers > Registerkarte Wartung: Füllen Sie das Feld ExternalID mit der UID des Benutzers in Active Directory aus und speichern Sie dann.
Die Benutzerinformationen werden bei der nächsten Ausführung der Aufgabe mit dem Verzeichnis Active Directory synchronisiert. ImportADJobDie Daten werden in der Datenbank gespeichert und können unter Planung von Aufgaben eingesehen werden.
Die ExternalID muss mit dem Präfix "ad:// " versehen sein.
Beispiel:
ad://5d6b50-399a6-1e6f2-d01267d1f-0fbecbPasswort-Cache konfigurieren
Wenn sich ein aus einem Verzeichnis importierter Benutzer anmeldet Active Directory, überprüft BlueMind das Passwort anhand des Verzeichnisses.
Bei Erfolg wird das Ergebnis für einen begrenzten Zeitraum zwischengespeichert. Standardmäßig beträgt dieser Zeitraum 20 Minuten.
Der Cache gilt für alle Verbindungen (Webmail, DAV, EAS, IMAP/POP/SMTP) und speichert das Passwort niemals im Klartext, sondern lediglich einen HMAC-SHA256-Fingerabdruck, dessen Schlüssel ausschließlich im Arbeitsspeicher vorhanden ist.
Wenn das Passwort geändert wird:
-
In BlueMind wird der Eintrag im Cache durch den Benutzer gelöscht: Das alte Passwort wird sofort abgelehnt und das neue in die AD geschrieben.
:Ausrufezeichen: Vorausgesetzt, der AD-Import ist aktiv, die Passwortaktualisierung ist für die Domäne zulässig (import_ad_passwordupdate_allowed) und die AD-Passwortrichtlinie wird eingehalten.
-
Befindet sich das Passwort direkt in der AD, wird es vom Cache nicht erkannt: Das alte Passwort wird weiterhin akzeptiert, bis der Cache-Eintrag abläuft, d. h. bis zum Ablauf der konfigurierten Dauer. Um diese Zeitspanne zu verkürzen, verringern Sie die Cache-Dauer.
So ändern Sie die Cache-Dauer:
-
Gehen Sie zu
/etc/bm/core.conf -
Geben Sie den gewünschten Wert zwischen 0 und 20 Minuten an
ℹ️ wobei zu beachten ist, dass:
- Zulässige Einheiten sind ms, s, m, h, d
- 0 deaktiviert den Cache
Beispiel:
core.security.directory-password-cache-ttl = 5m -
Starten Sie bm-core mit dem folgenden Befehl neu:
bmctl restart
Verwaltung von Gruppen im Global-Catalog-Modus
Ist es möglich, eine Gruppe mit Mitgliedern aus zwei Domänen (ad.domain.tld und sub.ad.domain.tld) anzulegen?
Ja, jedoch nur mit einer universellen Sicherheitsgruppe (Universal Security Group); andere Gruppen akzeptieren ausschließlich Mitglieder aus der Domäne, zu der sie gehören.
Bitte beachten Sie:
- Universelle Gruppen können Mitglieder aus beliebigen Domänen der Installation enthalten.
- Ihr Attribut
memberwird in den Global Catalog repliziert.
Werden die Mitglieder einer globalen Gruppe im Global Catalog aufgeführt?
Ja, jedoch mit Einschränkungen:
- Die globale Gruppe wird im Global Catalog angezeigt.
- Das Attribut
memberwird NICHT repliziert (normales Verhalten). - Eine globale Gruppe darf nur Mitglieder ihrer eigenen Domäne enthalten.
- Die Fotos der Benutzer werden gelöscht
Wie aktivieren Sie die Replikation des Attributs member für globale Gruppen?
Die Aktivierung ist durch die Änderung des Attributs member im Partial Attribute Set (PAS) möglich:
- Öffnen Sie die Active Directory Schema-Konsole
- Navigieren Sie zu „Attributes“ → „member“
- Aktivieren Sie in den Attributeigenschaften das Kontrollkästchen „Replicate this attribute to the Global Catalog“ („Dieses Attribut in den Global Catalog replizieren“)
- Überprüfen Sie die Schemareplikation und warten Sie, bis diese abgeschlossen ist
Änderungen am PAS müssen zunächst in einer Vorproduktionsumgebung getestet werden.
Von der Aktivierung dieses speziellen Attributs wird aufgrund seiner erheblichen Auswirkungen auf den Global Catalog abgeraten (massiver Anstieg des GC → erhöhter Netzwerkverkehr → Latenz).